

El SSL es una forma crucial y fácil de implementar para proteger los intercambios de datos en línea.
Las organizaciones sufrieron un promedio de 1925 ciberataques por semana en 2025, y los sitios web siguen siendo un objetivo común.
En este artículo, analizamos a fondo qué es un certificado SSL, cómo funciona y qué tipos de certificados SSL se adaptan mejor a tu proyecto.
¿Qué es un certificado SSL?
Un certificado SSL es un documento digital con un par de claves criptográficas asignado a un sitio web. Las claves pública y privada incluidas en el certificado autentican y aseguran la conexión entre un servidor web (tu sitio) y un navegador (la solicitud del usuario).
Los usuarios habituales conocen los certificados SSL como la «s» que se añade a la dirección http:// de muchos sitios web (incluido Webflow). Cuando se añade un certificado SSL a un http, se leerá: https:// antes de la URL, como:
https://webflow.com
Cuando un sitio web utiliza una conexión HTTP estándar, todos los intercambios de datos entre el navegador y el servidor pueden ser interceptados, lo que permite a los piratas informáticos acceder a datos personales como tu inicio de sesión, contraseña o detalles de pago. La «S» significa conexión segura, lo que implica que el sitio web utiliza cifrado para proteger los intercambios de datos confidenciales. Incluso si un estafador interfiere en tu transacción, lo único que obtendría sería una cadena aleatoria de caracteres cifrados.
Así es como funciona la autenticación SSL en la práctica. Supongamos que quieres pedir una pizza por internet. Para confirmar una transacción segura:
- Debes verificar quién es el cliente (es decir, autenticar que la solicitud de pago entrante proviene de un navegador legítimo).
- Un comprador en línea debe verificar la legitimidad de la interfaz web (es decir, que a quien vas a pagar es un vendedor de pizza legítimo).
Los certificados SSL ayudan a generar confianza al confirmar la identidad del servidor web en cuestión de milisegundos mediante algoritmos criptográficos. Si la clave privada del sitio web coincide con su clave pública en la página de pago, todo está en orden y puedes proceder con la compra.
Este mecanismo de verificación evita ataques de ciberseguridad comunes como la suplantación de dominio, el secuestro de DNS y otros ataques en la ruta.
La historia del SSL y el TLS
Los primeros sitios de comercio electrónico surgieron a finales de los años 80 y se multiplicaron durante los 90. Pero intercambiar dinero (y otra información confidencial) en los inicios de internet era arriesgado y, a menudo, inseguro.
El Dr. Taher Elgamal, un criptógrafo de Netscape Communications en aquel entonces, decidió poner orden en el mundo web y creó la versión 1.0 del protocolo de internet Secure Sockets Layer (SSL). Pero el SSL 1.0 nunca llegó a ver la luz. Por eso, la historia pública del SSL comienza con la versión 2.0, lanzada en febrero de 1995.
En menos de un año, el SSL 2.0 se convirtió en el protocolo principal para la seguridad web y dio el pistoletazo de salida a las conexiones HTTPS. Sin embargo, a Netscape le costó hacer que el SSL fuera totalmente seguro. El SSL 2.0 (y más tarde el SSL 3.0) seguía conteniendo vulnerabilidades críticas. El protocolo fue oficialmente prohibido en 2011, y su sucesor pasó a dominar la seguridad en línea.
En 1999, el Grupo de Trabajo de Ingeniería de Internet (IETF) lanzó una versión mejorada del SSL 3.0, que recibió el nombre de Transport Layer Security (TLS).
¿Por qué un cambio de nombre tan drástico? Entre bastidores, Netscape y Microsoft competían por ver qué versión de actualización de SSL era mejor. El IETF intervino finalmente y se hizo cargo del desarrollo y la estandarización del protocolo. Como parte del acuerdo, Microsoft insistió en cambiar el nombre de SSL a TLS, y así fue como comenzó la confusión entre los certificados SSL y TLS.
SSL es un protocolo de comunicación web antiguo, ya obsoleto y reemplazado por TLS, una versión más reciente con el mismo funcionamiento pero con mejores controles de seguridad.
Hoy en día, los certificados SSL utilizan TLS 1.3, definido en la propuesta RFC 8446 de agosto de 2018.
¿Cómo funcionan los certificados SSL?
El protocolo de comunicación SSL/TLS utiliza cifrado criptográfico para convertir datos en texto plano en cadenas codificadas de números aleatorios durante el intercambio de información.
Un certificado SSL, a su vez, ayuda a descifrar la información transmitida (nombres, direcciones, números de tarjeta de crédito) mediante la validación cruzada de claves públicas y privadas.
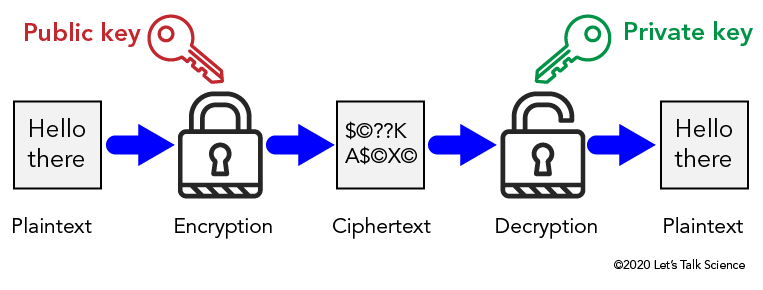
Así es como funciona un certificado SSL en el navegador:
- Un navegador web o servidor intenta identificar una solicitud de conexión entrante
- Para ello, el navegador web envía una copia de su certificado SSL
- El servidor verifica la validez del certificado digital
- El navegador recibe entonces permiso para iniciar una sesión cifrada SSL.
- Todos los intercambios de datos posteriores estarán cifrados. Estos intercambios se denominan "apretones de manos SSL" (SSL handshakes).
- Aparece un icono de candado en la barra de direcciones URL como señal visual de confianza. Para obtener más información sobre el estado de seguridad del sitio web, los usuarios pueden hacer clic en él.
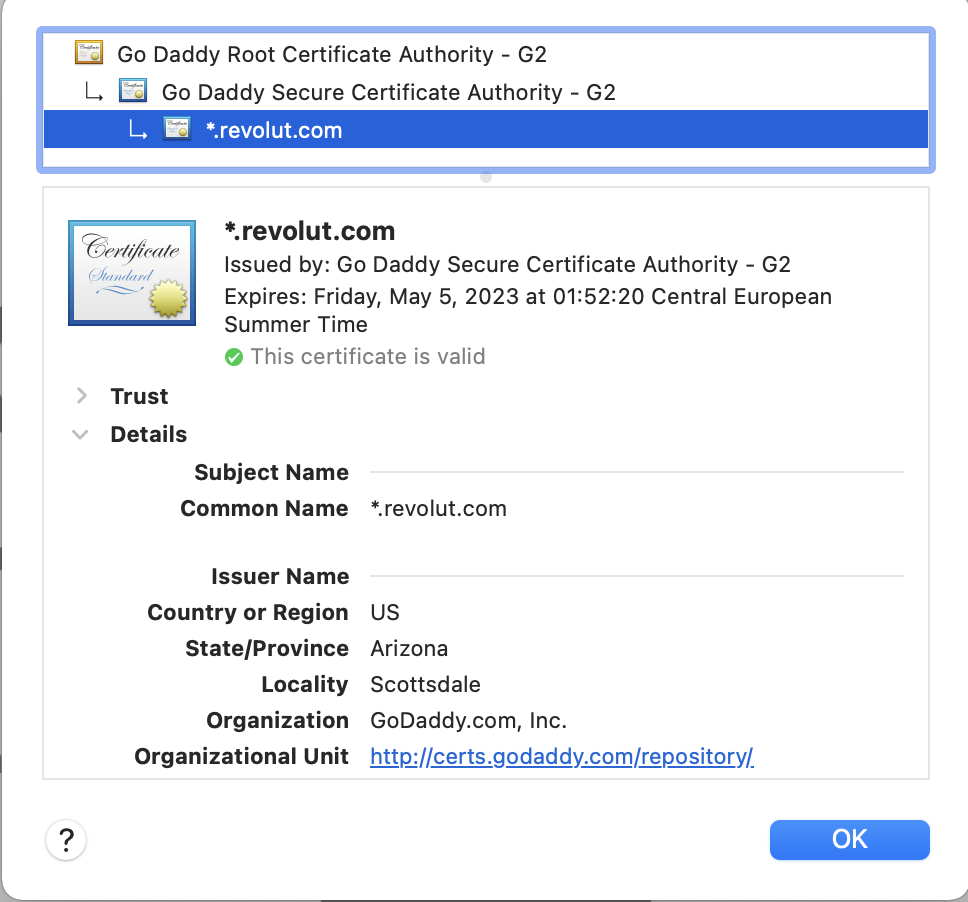
Por ejemplo, Google Chrome ofrece detalles exhaustivos sobre la validez del certificado SSL, el emisor, la firma digital, los subdominios asociados y la fecha de caducidad, entre otros datos.
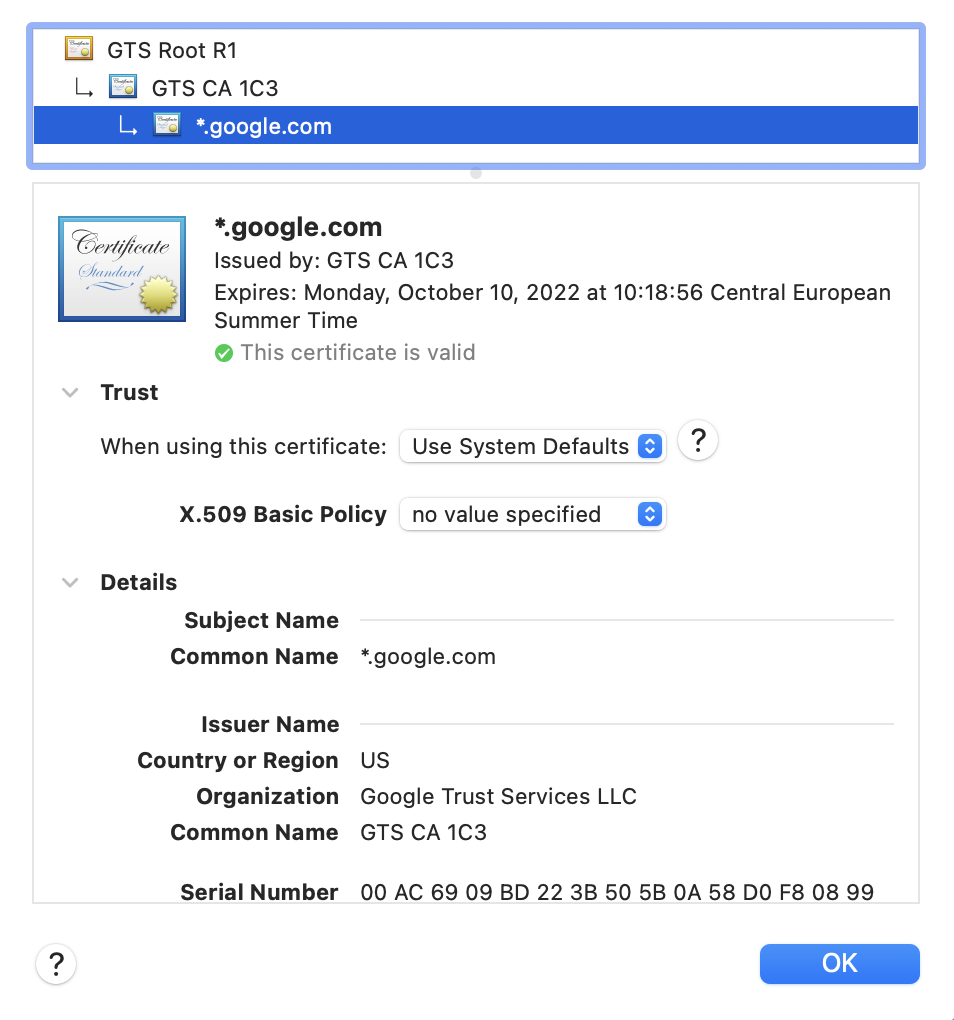
Desde la perspectiva del visitante, es fácil confirmar si la conexión de un sitio es segura buscando el icono del candado en la barra de direcciones. Este icono indica que todos los datos que introduces, como formularios o detalles de pago, están cifrados, lo que te da tranquilidad al navegar y realizar compras.
Cómo comprobar si tu certificado SSL funciona
Puedes verificar que tu certificado SSL esté instalado correctamente haciendo clic en el icono del candado en la barra de direcciones de tu navegador. Alternativamente, puedes usar herramientas en línea como SSL Checker o Qualys SSL Labs, que proporcionan un informe detallado sobre tu configuración, fecha de caducidad y posibles vulnerabilidades.
Cómo obtener un certificado SSL
Para obtener un SSL, normalmente generas una solicitud de firma de certificado (CSR) en tu servidor. La CSR incluye información sobre tu dominio y organización, que luego envías a una autoridad de certificación (CA). La CA valida que eres el propietario del dominio y también puede verificar los detalles de tu empresa, dependiendo del tipo de certificado.
Una vez emitido el certificado, lo instalarás en tu servidor de alojamiento o plataforma. Muchas plataformas web y proveedores de hosting simplifican este proceso, o incluso lo automatizan por completo, para que puedas disfrutar de una conexión cifrada con una carga técnica mínima.
¿Quién emite los certificados SSL?
Los certificados SSL provienen de Autoridades de Certificación (CA), organizaciones especializadas en las que se confía para verificar la legitimidad de una entidad que solicita un certificado.
Según W3 Tech, las autoridades de certificación SSL más populares son:
- IdenTrust, utilizado por el 44,4% de los sitios web
- DigiCert Group, utilizado por el 16,6% de los sitios web
- Sectigo, utilizado por el 13,7% de los sitios web
- Let’s Encrypt, utilizado por el 6,4% de los sitios web
- GoDaddy Group, utilizado por el 5,4% de los sitios web
Para obtener un certificado SSL de una CA, debes proporcionar cierta información sobre tu empresa y completar varios pasos técnicos:
- Genera una solicitud de firma de certificado (CSR) en tu servidor
- Envía tu CSR a la autoridad de certificación para validar tu dominio
- Instala el certificado en tu sitio web
Algunos registradores de dominios y empresas de alojamiento web gestionan el proceso de registro SSL automáticamente. Si alojas tu sitio con Webflow, Webflow aloja automáticamente tu certificado SSL para que puedas concentrarte en diseñar tu sitio.
Elige el CMS ideal para una empresa en crecimiento
Descubre cómo el CMS adecuado permite a los equipos escalar contenido complejo y enriquecido de forma eficiente, sin necesidad de programar.
Diferentes tipos de certificados SSL
Los certificados SSL tienen el mismo nivel de cifrado, pero difieren en los niveles de validación y en la cantidad de dominios cubiertos. Las autoridades de certificación verifican la identidad de la persona u organización detrás de un sitio web utilizando tres niveles estándar de validación:
- Certificados de validación de dominio (DV SSL)
- Certificados de validación de organización (OV SSL)
- Certificados de validación extendida (EV SSL)
Por otro lado, los certificados SSL también se diferencian por la cantidad de dominios que deseas cubrir. Los tipos adicionales de certificados SSL incluyen:
- Certificados SSL comodín (Wildcard)
- Certificados SSL multidominio
- Certificados de comunicaciones unificadas
Certificados de validación de dominio (DV SSL)
Los certificados SSL de validación de dominio (DV) solo verifican la propiedad del dominio, pero ofrecen una verificación empresarial mínima. Puedes obtenerlos en segundos confirmando la propiedad del dominio ante una autoridad de certificación.
Pros
- Emisión rápida, en línea y casi instantánea
- Solicitud sencilla y de bajo costo
Ideal para: Blogs, sitios web personales, portafolios y pequeñas empresas.
Certificados de validación de organización
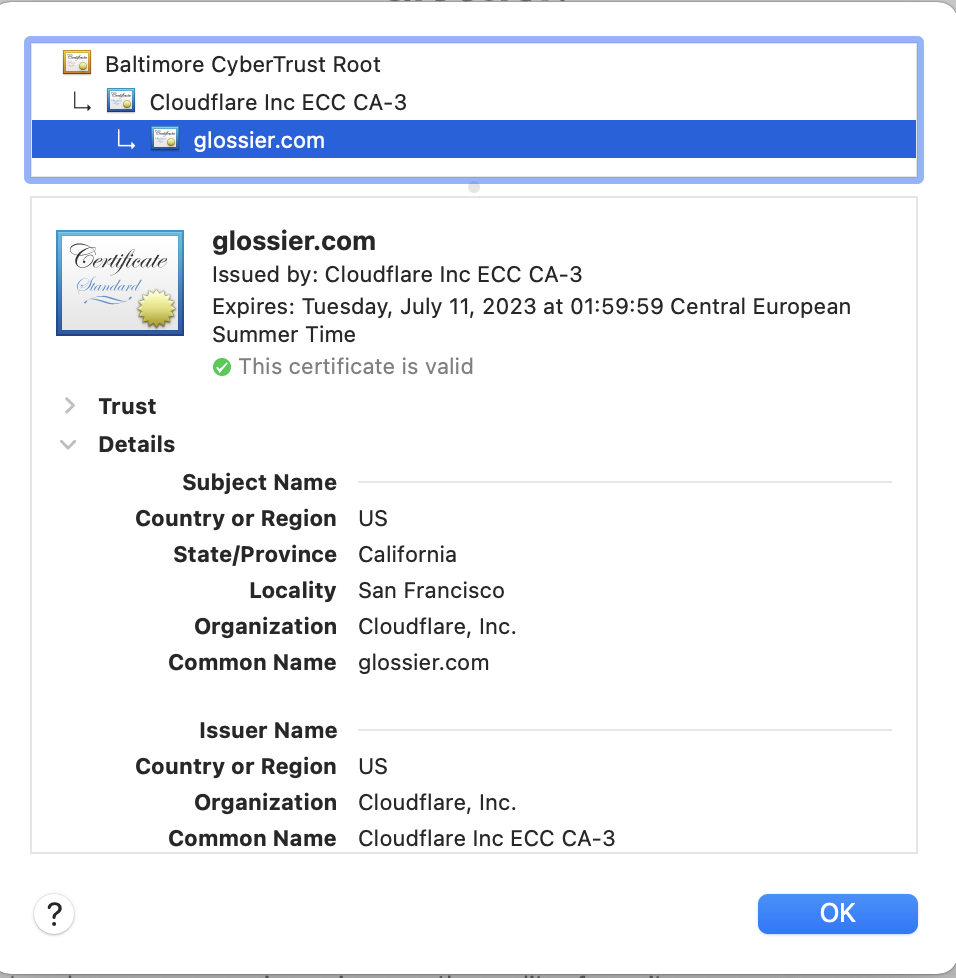
Los certificados SSL de validación de organización (OV) requieren una verificación adicional de la empresa. Deberás enviar información básica de la compañía a la autoridad de certificación y esperar a que se complete la verificación de antecedentes. Al hacer clic en el icono del candado, podrás obtener más información sobre el propietario del sitio web: su ubicación, nombre de marca y otros detalles.
Pros
- Señales adicionales de confianza para el cliente
- Costo moderado
Desventaja
- Tiempo de emisión más largo
Ideal para: Tiendas de comercio electrónico, empresas SaaS y otros negocios que procesan datos confidenciales de clientes.
Certificados de validación extendida
Los certificados de validación extendida (EV SSL) son el nivel de validación más alto que puedes obtener. Para ser aprobado, debes presentar pruebas de la existencia legal de tu empresa, su ubicación física, estructura de propiedad y otros detalles.
En este caso, te beneficiarás de más indicadores de confianza en la barra de direcciones (como el nombre completo de la empresa) y de la barra con el icono del candado.
Pros
- La mejor garantía de legitimidad que puedes obtener
Contras
- Costes más elevadosProceso de solicitud más largo
Ideal para: Proveedores de servicios financieros, tiendas de comercio electrónico de mayor tamaño y empresas a nivel corporativo.
Certificados SSL Wildcard
Un certificado SSL Wildcard cubre un nombre de dominio y un número ilimitado de subdominios (tanto actuales como futuros). En otras palabras, obtendrás HTTPS y un candado para:
- sitio-web.comblog.sitio-web.comlogin.sitio-web.comCualquier otro subdominio que crees
Puedes obtener certificados Wildcard para los niveles de validación de dominio (DV) y validación de organización (OV), pero no para certificados de validación extendida (EV).
Certificado SSL multidominio
Un certificado SSL multidominio cubre hasta 100 dominios diferentes (incluyendo cualquier registro DNS Wildcard para dominios futuros). Esta opción es la mejor si gestionas varios sitios web y no quieres complicarte con renovaciones de SSL individuales (ni gastar dinero extra en asegurar dominios por separado). Los certificados SSL multidominio están disponibles en todos los niveles de validación (DV, OV, EV).
Certificado de comunicaciones unificadas (UCC)
Los certificados UCC también cubren hasta 100 dominios y subdominios. Pero son específicos para entornos de Microsoft Exchange y Office Communications. Para protegerlos, los UCC utilizan extensiones de nombre alternativo del sujeto (SAN) en lugar de diferentes direcciones IP. Los certificados UCC están disponibles en los niveles de validación OV y DV.
Los certificados autofirmados son otra opción, pero no están validados por una autoridad de certificación reconocida. Por eso, la mayoría de los navegadores muestran una advertencia al encontrarse con un certificado autofirmado, lo que deja a los visitantes con dudas sobre la seguridad del sitio.
Las ventajas de los certificados SSL
Ante todo, los certificados SSL son un mecanismo de seguridad. Protegen los datos en tránsito para que no sean interceptados por hackers u otros terceros que husmeen.
Para los visitantes de un sitio web, una conexión HTTPS y un icono de candado garantizan una experiencia de navegación más segura. El 90% de los consumidores se niega a comprar a empresas que no protegen adecuadamente sus datos. Con SSL, los consumidores pueden estar más tranquilos sabiendo que sus transacciones están seguras.
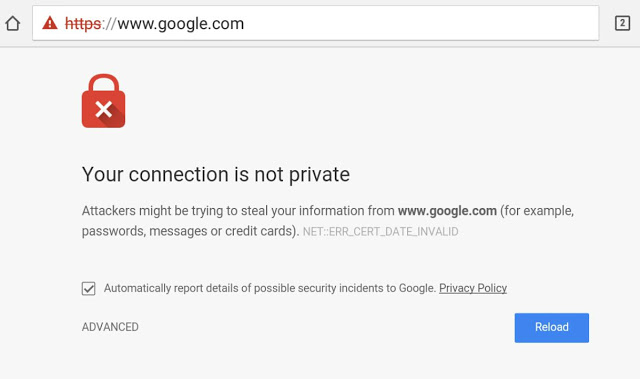
Google también anima a las empresas a utilizar certificados SSL. A partir de la versión 70 de Chrome, los usuarios reciben pantallas de advertencia de seguridad en sitios web con baja seguridad HTTPS (por ejemplo, certificados caducados).
En 2014, Google también empezó a utilizar las conexiones HTTPS como señal de posicionamiento web. Si se combina con otras prácticas recomendadas de SEO en Webflow, el uso de SSL puede darte un empujón en el tráfico de búsqueda.
La implementación de SSL puede proporcionar una ligera ventaja en el SEO, ya que los motores de búsqueda suelen favorecer a los sitios seguros en sus clasificaciones.
SSL viene activado por defecto en Webflow
Una seguridad sólida es la opción predeterminada para los sitios en Webflow. Para minimizar los riesgos cibernéticos de nuestros usuarios, Webflow incluye varios controles de seguridad integrados, como un certificado SSL gratuito.
Para activar una conexión SSL en tu sitio de Webflow, simplemente activa la opción “Enable SSL” en la pestaña de hosting de la configuración de tu sitio, y Webflow generará automáticamente un certificado SSL.
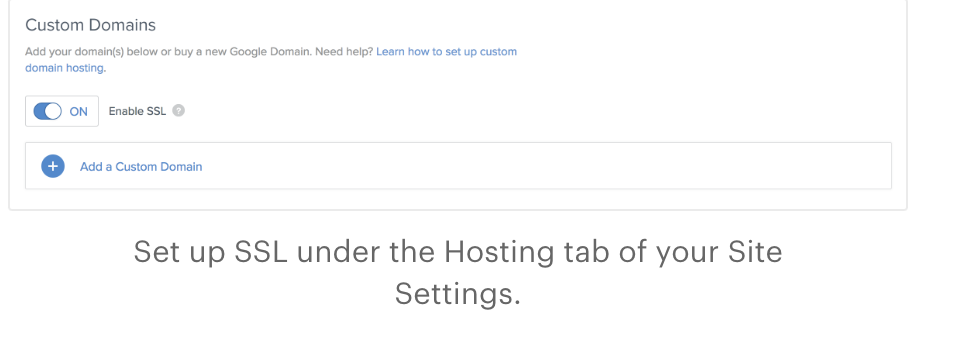
Como cliente empresarial, también puedes subir un certificado SSL personalizado para habilitar una conexión cifrada. Protege tu proyecto desde el primer momento para evitar sorpresas cibernéticas desagradables después de publicar tu sitio web.
Preguntas frecuentes
¿Es el SSL lo mismo que el TLS y qué protocolo utilizan los certificados modernos?
SSL (Secure Sockets Layer) y TLS (Transport Layer Security) están estrechamente relacionados, pero no son lo mismo. TLS es la evolución moderna y más segura del protocolo SSL original. Aunque por costumbre los seguimos llamando “certificados SSL”, los certificados actuales utilizan en realidad TLS, concretamente TLS 1.3 en la mayoría de los casos. La confusión proviene de la nomenclatura histórica: cuando el Internet Engineering Task Force tomó el relevo del desarrollo del protocolo de manos de Netscape en 1999, cambió el nombre de SSL a TLS, pero el nombre original se quedó en el uso común. En la práctica, si usas HTTPS, estás usando TLS, no SSL.
¿Puedo usar un mismo certificado SSL para varios dominios o subdominios?
Sí, es totalmente posible proteger varios dominios o subdominios con un solo certificado. Los certificados SSL comodín (wildcard) cubren un dominio base y todos sus subdominios (por ejemplo, *.ejemplo.com protegería blog.ejemplo.com, tienda.ejemplo.com, etc.), mientras que los certificados SSL multidominio (también conocidos como certificados SAN o UCC) pueden proteger varios dominios no relacionados bajo un mismo certificado. Esto es especialmente útil para empresas que gestionan varios sitios o plataformas, ya que reduce la carga administrativa, simplifica los ciclos de renovación y puede resultar más rentable que comprar certificados independientes para cada dominio.
¿Es suficiente un certificado SSL para proteger mi sitio web?
Aunque un certificado SSL es esencial para cifrar los datos en tránsito y habilitar HTTPS, es solo una capa de la seguridad de un sitio web. El SSL ayuda a proteger los datos de los usuarios para que no sean interceptados durante la transmisión, pero no protege tu sitio contra amenazas como malware, ataques de fuerza bruta o vulnerabilidades del servidor. Para una protección completa, el SSL debe combinarse con otras prácticas de seguridad, como actualizaciones frecuentes de software, estándares de codificación segura, autenticación de dos factores, firewalls, copias de seguridad periódicas y análisis de malware. El SSL genera confianza, pero una seguridad integral es lo que mantiene tu sitio y a tus usuarios realmente a salvo.
Construye siempre pensando en la seguridad
Con los certificados SSL, tú y tus usuarios podéis estar tranquilos sabiendo que las conexiones y los datos son privados en tu sitio. Pero esto es solo el punto de partida, ya que mantener un sitio seguro va más allá de tener un certificado SSL. El cifrado sigue siendo una prioridad absoluta para garantizar la seguridad en línea.
Para saber más sobre cómo abordamos la seguridad en Webflow, echa un vistazo a cómo integramos la seguridad en el diseño.
Crea con Webflow
Webflow Enterprise ofrece a tus equipos la capacidad de crear, publicar y gestionar sitios de forma colaborativa y a gran escala.