



reCAPTCHA
Añade Google reCAPTCHA v2 a los formularios de Webflow de forma nativa, o amplía a implementaciones invisibles y v3 usando Basin Forms, elementos de inserción de código o integración directa mediante API.
Los envíos de spam son un verdadero problema operativo. Contaminan tu CRM, hacen perder tiempo al equipo de ventas persiguiendo leads falsos y erosionan la confianza en los datos de tus formularios. La casilla de verificación nativa reCAPTCHA v2 de Webflow detiene la mayor parte del tráfico de bots sin necesidad de código personalizado.
Esta guía cubre las cuatro vías: configuración nativa para equipos que quieren avanzar rápido, Basin Forms para implementaciones invisibles y v3 sin escribir código, inserciones de código para un control total mediante JavaScript y la API de reCAPTCHA Enterprise para flujos de validación del lado del servidor.
Cómo añadir reCAPTCHA a Webflow
¿Qué es reCAPTCHA? reCAPTCHA es el servicio de Google para frenar a los bots. Distingue a los humanos de los robots automáticos analizando patrones de interacción, lanzando desafíos o puntuando su comportamiento entre bambalinas, según la versión que elijas.

Webflow admite de forma nativa reCAPTCHA v2 (la clásica casilla «No soy un robot») desde los ajustes del sitio, sin necesidad de tocar código. Si prefieres una verificación invisible y la puntuación de riesgo de la v3, puedes usar la app Basin Forms, añadir tu propio JavaScript con un elemento Code Embed o montar un flujo de validación en el servidor usando la API de reCAPTCHA Enterprise y webhooks de Webflow.
Estos métodos son independientes. La mayoría de las implementaciones combinan la configuración nativa con una vía personalizada para formularios específicos.
Usa las funciones nativas de reCAPTCHA
Webflow integra soporte nativo para reCAPTCHA v2 desde los ajustes del sitio. Para activarlo, genera las claves de API en la consola de administración de Google reCAPTCHA, entra en Site settings > Apps & Integrations e introduce tu clave de sitio y tu clave secreta. Luego, solo arrastra el elemento reCAPTCHA desde el panel Añadir a cada formulario de tu web.
Una limitación importante: cuando activas la validación reCAPTCHA en la configuración del sitio, Webflow la aplica a todos los formularios de tu sitio. Cualquier formulario que no incluya un elemento reCAPTCHA fallará al enviarse. Asegúrate de añadir el elemento a todos los formularios antes de activar la configuración.
La integración nativa cubre tres comportamientos principales:
- El widget de casilla de verificación muestra el desafío estándar "No soy un robot" antes de enviar el formulario.
- La validación bloquea los envíos de bots antes de que lleguen a las notificaciones de tus formularios o a tu CRM.
- Existe una variante de tema oscuro disponible añadiendo un atributo personalizado data-theme="dark" al elemento reCAPTCHA.
Ten en cuenta que reCAPTCHA nativo solo funciona cuando Webflow gestiona los envíos de formularios. Si tu formulario utiliza una acción personalizada para dirigir los envíos a un servicio de terceros, la integración nativa no se activará; utiliza en su lugar los métodos de inserción de código o Basin Forms.
Usa la aplicación Basin Forms
Basin Forms es una app de Webflow que toma el control de los formularios y añade compatibilidad con múltiples proveedores de CAPTCHA. Es la opción ideal si buscas la puntuación invisible de reCAPTCHA v3, hCaptcha o Cloudflare Turnstile, opciones que Webflow no incluye de serie.
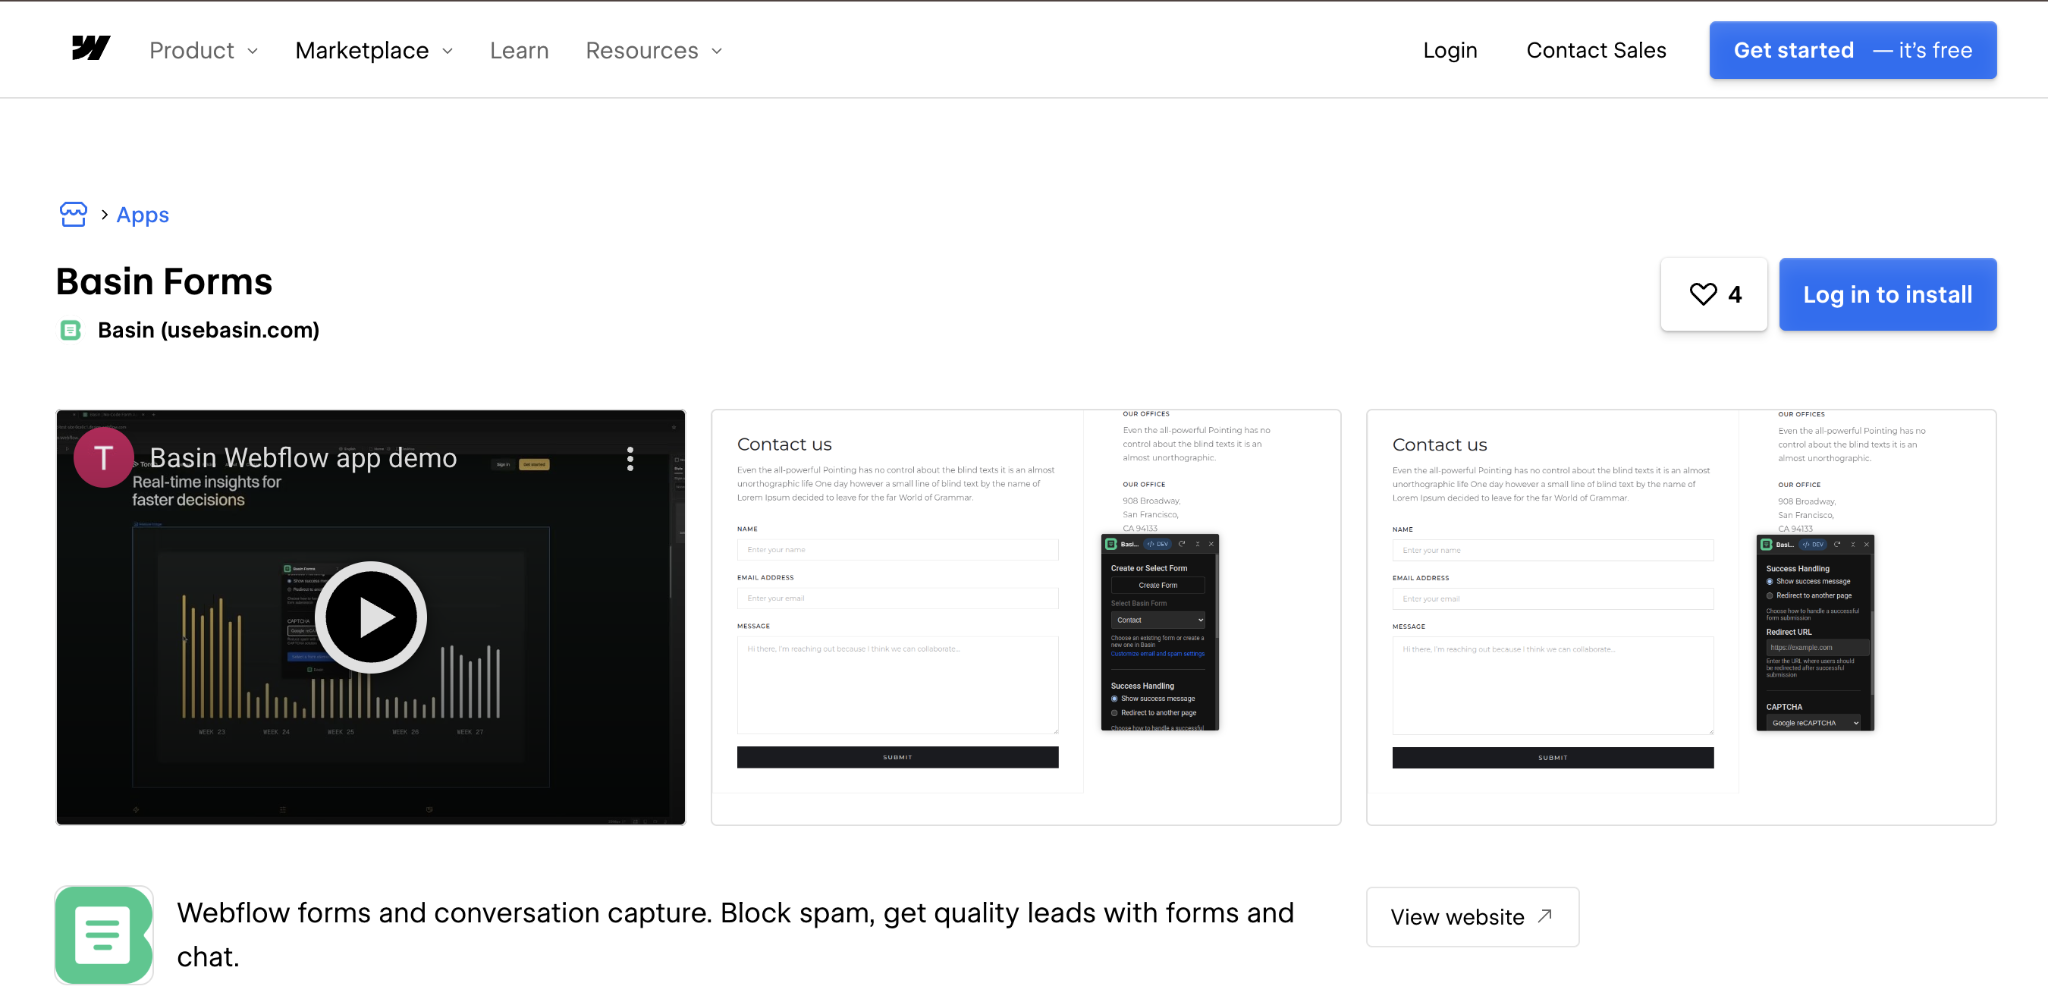
Instala la aplicación desde el Marketplace de aplicaciones de Webflow, conecta tus formularios a un endpoint de Basin y configura tu proveedor de CAPTCHA en el panel de control de Basin. La aplicación establece automáticamente las URL de acción del formulario y gestiona los estados de éxito o error sin alterar el diseño de tu formulario en Webflow.
La capa de protección contra spam de Basin incluye lo siguiente:
- reCAPTCHA v3 (puntuación invisible basada en el comportamiento, sin desafío para el usuario)
- hCaptcha (una alternativa a reCAPTCHA con sus propias ventajas en accesibilidad y privacidad)
- Cloudflare Turnstile (enfocado en la privacidad, sin necesidad de desafíos visuales)
- Puntuación de calidad de leads para ayudar a priorizar los envíos de alto valor
Basin es compatible con formularios que utilizan acciones personalizadas, algo que la integración nativa de reCAPTCHA no permite.
Usa incrustaciones de código para implementaciones personalizadas
Si buscas ir más allá del elemento nativo de Webflow, usa un elemento Code Embed dentro de tu formulario para integrar HTML y JavaScript a medida. Así podrás aprovechar tanto el reCAPTCHA v2 invisible (sin casillas) como la puntuación de riesgo de reCAPTCHA v3.
Este método requiere un punto de conexión de verificación en el backend. Los tokens del lado del cliente deben validarse en el servidor antes de procesar cualquier dato enviado.
reCAPTCHA v2 invisible
El reCAPTCHA v2 invisible analiza el comportamiento del usuario en segundo plano. Los usuarios ven un pequeño distintivo en lugar de una casilla de verificación, y la verificación se activa automáticamente al hacer clic en enviar. Si Google detecta actividad sospechosa, es posible que muestre un desafío visual como medida de seguridad adicional.
Para añadir reCAPTCHA v2 invisible:
Primero, incluye el script de la API de reCAPTCHA en el código del head desde Site settings > Custom code:
<script src="https://www.google.com/recaptcha/api.js" async defer></script>
Luego, añade un elemento de incrustación de código dentro de tu formulario con el widget de reCAPTCHA y un botón de envío:
<div class="g-recaptcha"
data-sitekey="YOUR_SITE_KEY"
data-size="invisible"
data-callback="onSubmit">
</div>
<button type="button" id="submit-btn">Enviar</button>
A continuación, añade un script en Site settings > Custom code que se active al enviar el formulario:
<script>
document.getElementById('submit-btn').addEventListener('click', function() {
grecaptcha.execute();
});
function onSubmit(token) {
document.querySelector('form').submit();
}
</script>
En tu backend, envía el token g-recaptcha-response a https://www.google.com/recaptcha/api/siteverify junto con tu clave secreta para validar el envío.
reCAPTCHA v3
reCAPTCHA v3 funciona totalmente en segundo plano y asigna una puntuación de riesgo entre 0.0 (probablemente un bot) y 1.0 (probablemente un humano) según los patrones de comportamiento del usuario. Los usuarios nunca ven un desafío, a menos que implementes una lógica alternativa para los envíos con puntuación baja.
Para ponerlo en marcha, carga la biblioteca de reCAPTCHA en Site settings > Custom code dentro del head:
<script src="https://www.google.com/recaptcha/api.js?render=YOUR_SITE_KEY"></script>
A continuación, añade el script de recuperación del token al pie de página (para que se cargue después de tus formularios):
<script>
document.querySelector('form').addEventListener('submit', function(e) {
e.preventDefault();
grecaptcha.ready(function() {
grecaptcha.execute('YOUR_SITE_KEY', {action: 'submit'}).then(function(token) {
var input = document.createElement('input');
input.type = 'hidden';
input.name = 'g-recaptcha-response';
input.value = token;
e.target.appendChild(input);
e.target.submit();
});
});
});
</script>
En tu backend, envía el g-recaptcha-response al endpoint siteverify de Google, analiza la puntuación e implementa tu lógica de umbrales. Por ejemplo, permite puntuaciones superiores a 0.7, solicita verificación adicional para el rango de 0.3 a 0.7 y bloquea las puntuaciones inferiores a 0.3.
Crea con la API de reCAPTCHA Enterprise
La API de reCAPTCHA Enterprise añade una evaluación de riesgos al detalle, señales de comportamiento a nivel de cuenta y códigos de motivo para afinar tus políticas de seguridad. Si la integras con la API de datos de Webflow y sus webhooks, tendrás un pipeline de validación de envíos totalmente automatizado.
Esta opción requiere un servidor backend y recursos de desarrollo. No es una solución sin código (no-code).
Requisitos previos:
- Una cuenta de reCAPTCHA Enterprise (el precio varía según el volumen de solicitudes)
- Un servidor backend (AWS Lambda, Netlify Functions o similar)
- Experiencia en programación del lado del servidor
- Configuración de la autenticación de la API de Webflow
Si alguno de estos puntos es terreno desconocido para ti, empieza primero con la opción de incrustar código (Code Embed) y considera la API Enterprise como una mejora para más adelante.
Implementa la validación del lado del servidor
La validación del lado del servidor consiste en verificar los tokens de reCAPTCHA en tu backend antes de procesar los datos enviados. Esto evita que los atacantes eludan la seguridad desactivando JavaScript o enviando tokens directamente.
Para configurarlo, añade un bloque de código (Code Embed) a tu formulario con la implementación de reCAPTCHA v3 descrita en la sección anterior. Configura la URL de acción personalizada de tu formulario para que apunte a tu endpoint de verificación en lugar de al gestor predeterminado de Webflow.
Tu flujo de validación consta de tres pasos:
- Genera tokens en el lado del cliente usando grecaptcha.enterprise.execute() para cada acción del usuario.
- Envía los tokens al endpoint projects.assessments.create para realizar el análisis de riesgos.
- Implementa una lógica de umbrales basada en la puntuación obtenida: permite puntuaciones altas (superiores a 0.7), solicita un desafío para puntuaciones medias (0.3–0.7) o bloquea las puntuaciones bajas (inferiores a 0.3).
El endpoint de evaluación también devuelve códigos de motivo para señales como la detección de automatización, el relleno de credenciales (credential stuffing) y patrones de toma de control de cuentas.
Configura la automatización mediante webhooks
Puedes dirigir los envíos de formularios a través de una capa de middleware de validación utilizando webhooks de Webflow y comprobaciones de reCAPTCHA en el servidor. El proceso funciona así: los envíos de formularios activan un webhook hacia tu servidor, este extrae y valida el token de reCAPTCHA, y los envíos legítimos se redirigen a tu CRM o sistema de correo electrónico.
Para configurarlo:
- Configura los webhooks de formularios usando la API de datos de Webflow: POST /sites/{site_id}/webhooks
- Analiza el campo g-recaptcha-response del payload del webhook en tu gestor.
- Valida el token contra el endpoint siteverify, y luego redirige los envíos válidos.
Este modelo permite una verificación selectiva. Por ejemplo, puedes aplicar umbrales de puntuación más estrictos en los formularios de registro de cuentas que en los de suscripción a boletines informativos.
Construye una seguridad multicapa
reCAPTCHA es excelente para detectar bots, pero combinarlo con controles adicionales cubre más vectores de ataque: envíos distribuidos, cuentas comprometidas y bots persistentes avanzados que pueden superar el CAPTCHA estándar.
Para añadir capas sobre reCAPTCHA:
- Realiza un seguimiento de la frecuencia de envío por IP usando metadatos de evaluación y bloquea los que superen un umbral definido. Usa la API de defensa de cuentas para detectar cuentas comprometidas que envían datos a través de sesiones humanas válidas. Activa pasos de verificación adicionales (como la confirmación por correo electrónico) para los envíos que no alcancen tu umbral de puntuación.
No todos los sitios necesitan las tres capas. Empieza con umbrales de puntuación y añade el seguimiento de IP o la defensa de cuentas solo si detectas ataques que la puntuación básica no logra filtrar.
¿Qué puedes crear con la integración de reCAPTCHA en Webflow?
Añadir reCAPTCHA a un sitio de Webflow va más allá del filtrado básico de spam. El método de implementación elegido determina lo que es realmente posible: desde una simple casilla de verificación en un formulario de contacto hasta flujos de registro automatizados y ajustados al riesgo.
Aquí tienes algunos ejemplos de lo que puedes construir:
- Formularios de contacto seguros: añade reCAPTCHA v2 de forma nativa para proteger los formularios de consultas comerciales, filtrando el tráfico de bots antes de que llegue a tu CRM o notificaciones por correo. Formularios de generación de leads con datos más limpios: usa Basin Forms con reCAPTCHA v3 para puntuar y filtrar envíos de forma invisible, para que tu equipo de marketing trabaje con una lista de leads humanos verificados. Flujos de registro ajustados al riesgo: añade reCAPTCHA v2 o v3 invisible a los formularios de registro y usa la puntuación de riesgo para activar pasos adicionales, como la verificación por correo, solo para los envíos con puntuación baja, manteniendo el proceso fluido para la mayoría de los usuarios. Secciones de comentarios o foros de usuarios protegidos: integra reCAPTCHA invisible para filtrar publicaciones de bots en tiempo real, bloqueando el spam automáticamente sin presentar desafíos a los usuarios legítimos.
Para empezar con la integración nativa, echa un vistazo a la guía de configuración de reCAPTCHA de Webflow. Si prefieres la versión invisible o la v3, consulta la ficha de la app Basin Forms o la documentación para desarrolladores de Google reCAPTCHA.
Preguntas frecuentes
El despiste más habitual es usar claves de la v3 con la compatibilidad nativa de Webflow, que solo admite la v2. Asegúrate de haber seleccionado «reCAPTCHA v2» y «Casilla "No soy un robot"» al generar las claves en la consola de administración de Google. Tampoco olvides activar reCAPTCHA en los ajustes del sitio y colocar el elemento en cada uno de tus formularios.
Sí, aunque tiene truco. Añade el elemento reCAPTCHA estándar y aplica atributos personalizados (data-size: invisible) para ocultar la casilla. Si buscas una integración invisible de verdad, tendrás que recurrir a código personalizado y a la API de JavaScript de reCAPTCHA.
Sí, pero toca meterle mano al código. Añade los scripts de reCAPTCHA en tu HTML exportado e implementa la validación del lado del servidor con la API siteverify de Google. Recuerda que la validación del token debe procesarse en tu servidor backend, nunca en el cliente.
Descripción
Conecta reCAPTCHA con Webflow para proteger tus formularios contra el spam y los envíos de bots. Webflow admite reCAPTCHA v2 de forma nativa; las implementaciones invisibles y v3 requieren Basin Forms o código personalizado.
Esta página de integración se ofrece únicamente con fines informativos y de conveniencia.
Kick Scraper
Kick Scraper nació para bloquear bots en sitios de Webflow, pero tanto el dominio del proveedor como su ficha en la aplicación han desaparecido. Aquí te contamos qué es lo que sigue funcionando.
Integraciones relacionadas
Empieza gratis
Prueba Webflow todo el tiempo que quieras con nuestro plan Starter gratuito. Compra un plan de sitio de pago para publicar, alojar y desbloquear funciones adicionales.
