



El mundo utiliza activamente la IA para hacer nuestras vidas más eficientes y seguras, desde la escritura creativa hasta vehículos autónomos más seguros y el descubrimiento de fármacos.
Detrás de todo esto hay un denominador común: el "código". Usamos código para entrenar y crear modelos de IA, así como para construir los entornos y herramientas que convierten modelos básicos en aplicaciones útiles. Las primeras herramientas de IA se escribían a mano, pero ahora la IA puede autogenerar más código a una velocidad y escala sin precedentes, inalcanzables para los humanos. Las plataformas luchan por cumplir con los requisitos de escala de la IA y GitHub pronosticó un salto de 10 veces hasta los 14 mil millones de commits en 2026. La barrera para crear una aplicación nunca ha sido tan baja, pero a largo plazo conlleva costes de limpieza ocultos.
¿Quién escribe el código generado por IA, quién lo usa y cuál es el coste de limpieza?
El conjunto principal de usuarios detrás del código generado por IA debería encajar en un puñado de arquetipos:
- Los inventores: son las personas y empresas detrás de los conceptos fundamentales de IA, los modelos de lenguaje extenso (LLM) y estándares como MCP, incluyendo OpenAI, Anthropic y Google.
- Los investigadores: laboratorios académicos, grupos de investigación independientes y creadores de benchmarks que generan la larga lista de ideas, talento y métodos de evaluación sobre los que funciona el campo.
- Las plataformas: los distribuidores, mercados y proveedores de herramientas (GitHub, Hugging Face, Cursor, Apple, Webflow) cuyas políticas y valores predeterminados definen lo que todos los demás pueden construir, lanzar y comercializar.
- Las organizaciones de ingeniería: equipos de ingeniería internos en empresas de todos los tamaños, que replantean cómo operan e integran la IA en sus productos y flujos de trabajo de los empleados. No solo en empresas tecnológicas, sino también en proveedores de atención médica, cadenas de supermercados, refinerías de petróleo y más.
- Los desarrolladores independientes: son usuarios avanzados que también crean nuevas aplicaciones de IA o conectan soluciones existentes. Pueden ser desarrolladores de código abierto, freelancers o desarrolladores externos que crean aplicaciones dentro de ecosistemas como la App Store de Apple o el mercado de Webflow.
- Los desarrolladores ciudadanos: son personas que no son ingenieros (gestores de producto, diseñadores, especialistas en marketing, analistas) que antes tenían poca o ninguna capacidad de programación, pero que ahora pueden generar código funcional y lanzar aplicaciones.
- Los reguladores: son gobiernos, organismos de normalización y entidades de supervisión específicas del sector que definen cómo se puede construir, implementar y auditar la IA. Sus decisiones (Ley de IA de la UE, órdenes ejecutivas de EE. UU., normas sectoriales) definen cada vez más los límites dentro de los cuales operan todos los demás.
- Los adversarios: actores de amenazas que van desde individuos hasta grupos hacktivistas y estados-nación. A medida que los modelos de IA de vanguardia adquieren capacidades ofensivas serias, la brecha entre las capacidades de ataque y defensa se está ampliando rápidamente.

Casi no hay solución B2B o B2C que no esté tocada por la IA, lo que significa que, literalmente, todo el mundo es usuario de código generado por IA. Para mantener este artículo enfocado, dejaremos de lado las capas de Fundación y Distribución y nos centraremos en la capa de Construcción: las organizaciones de ingeniería, los desarrolladores independientes y los desarrolladores ciudadanos que realmente generan, lanzan y mantienen el código. Los costes ocultos se concentran aquí, y también las palancas para hacer algo al respecto.
Antes de entrar en estos costes ocultos, echemos un vistazo a los beneficios del código generado por IA.
Beneficios compartidos en toda la capa de construcción
La IA ha permitido a los constructores desarrollar y lanzar con una velocidad nunca vista. Se están desarrollando, probando y lanzando nuevos endpoints de API en cuestión de 30 minutos a unas pocas horas, mientras que las correcciones de errores y los prototipos se trabajan con retrasos mínimos. También se están desarrollando herramientas internas y automatización más rápido para aumentar la productividad en toda la organización. Esto permite que equipos más ágiles o emprendedores solitarios aumenten su capacidad sin necesidad de contratar más personal.
Otro beneficio fundamental es la democratización del desarrollo. Mientras los ingenieros trabajan en funciones complejas, los desarrolladores ciudadanos pueden crear prototipos o solucionar pequeños problemas en el producto.
Los usuarios de productos habilitados por IA también pueden moverse más rápido y desde la comodidad de sus dispositivos móviles. La siguiente publicación de LinkedIn fue compartida por un cliente de Webflow:
“Fui al gimnasio después de terminar mi turno. El portátil estaba cerrado. Ya estaba fuera. Un compañero necesitaba urgentemente una exportación completa de una colección CMS como CSV. Cientos de elementos, todos los campos incluidos. Abrí Claude en mi teléfono. Describí lo que necesitaba. Claude se conectó al CMS a través del MCP, extrajo todo en lotes paginados, asignó cada campo correctamente y devolvió un CSV estructurado y limpio listo para compartir. Webflow MCP + Claude es uno de los mejores puentes que he usado en un flujo de trabajo de producción. Cada elemento, cada campo, cero pérdida de datos. Las herramientas están listas. La mayoría de la gente simplemente no las ha conectado”
Otro beneficio sólido del que a menudo se habla menos es el aprendizaje, revisión y pruebas aumentados por IA. Los asistentes de IA ahora están integrados en plataformas de colaboración y documentación, plataformas de alojamiento de código e internet en general. Esto reduce la barrera para aprender tecnologías desconocidas y hace que entender el código y la arquitectura existentes sea mucho más fácil y eficiente en términos de tiempo. Los constructores a menudo pasan tiempo planificando su trabajo con un asistente de IA antes de la ejecución real.
A diferencia de los humanos, la IA no se cansa ni necesita dormir y puede reutilizar las mejores prácticas para el desarrollo y las revisiones de IA para mantener las cosas consistentes y conscientes de los patrones. Para un equipo de desarrolladores junior, la IA es capaz de elevar el nivel al detectar errores obvios desde el principio.
Los beneficios anteriores son inmensos y son una razón por la que la IA se adopta tan ampliamente. Sin embargo, algunos de estos beneficios suelen ser inmediatos y nos lleva tiempo ver el coste oculto a largo plazo. Estos costes a menudo aparecen lejos de las victorias y los elogios.
Costes de limpieza en toda la capa de construcción
Las organizaciones de ingeniería
Las organizaciones de ingeniería han sido las mayores beneficiarias de la IA, pero también son las que acumulan el mayor coste de limpieza a largo plazo.
Los humanos siguen siendo necesarios en el proceso para cambios de alto riesgo. La carga de revisar la mayor parte del código de alto riesgo escrito dentro de una organización recae sobre los ingenieros senior que tienen una comprensión contextual.
Los ingenieros que dependen demasiado de la IA, especialmente los que están al inicio de su carrera, son propensos a que sus habilidades de desarrollo de software se erosionen. También pueden encontrar difícil ascender en la escala profesional si sus ideas no son realmente suyas.
Otro enorme costo oculto del código generado por IA es la deuda de calidad. En el afán por avanzar rápido y con la IA a cargo de tareas o revisiones de bajo riesgo, el código es propenso a la duplicación y a fallos lógicos sutiles que podrían explotarse más adelante. A largo plazo, esto también resulta en una comprensión contextual débil del trabajo asistido por IA. Los incidentes podrían prolongarse debido a la falta de propiedad y conocimiento sobre el área afectada.
Las organizaciones de ingeniería también pueden sufrir problemas de disponibilidad debido a la concentración de proveedores de IA. Si un proveedor de codificación por IA del que se depende mucho sufre una caída, la productividad de ingeniería cae. Si el proveedor de IA integrado en el producto falla, los clientes sufren las consecuencias. Y si el producto depende completamente de la IA sin un flujo de trabajo manual, el tiempo de inactividad del proveedor de IA es tu tiempo de inactividad.
Las ganancias de productividad de la IA no son gratuitas. Existe un gran costo operativo en el desarrollo asistido por IA y la mayoría de las empresas aún no entienden el presupuesto para IA. Se glorifica un mayor consumo de tokens por desarrollador y se asocia con una mayor productividad, lo que puede llevar a gastos innecesarios.
Y por último, pero no menos importante, el costo de seguridad, que merece su propia sección.
Nivel de riesgo general: Alto pero distribuido
Los desarrolladores independientes
Los desarrolladores independientes (freelancers, mantenedores de código abierto, desarrolladores de aplicaciones de terceros) pueden obtener ganancias significativas con la adopción de la IA, pero esto conlleva un riesgo para su marca personal. El mayor volumen de código hace que sea más difícil de revisar al no tener colegas que lo supervisen o depuren. No hay un equipo legal que evite violaciones de derechos de autor en tu trabajo o provenientes de él. Los errores involuntarios o las malas reseñas pueden provocar la suspensión de una plataforma de freelancers o que las aplicaciones de un desarrollador sean expulsadas de un ecosistema. Un solo plugin vulnerable enviado a miles de clientes, una violación de licencia en un entregable freelance o un lanzamiento con errores en la App Store pueden manchar la reputación de un desarrollador en ese ecosistema.
Los mantenedores de código abierto se enfrentan a una asimetría particularmente cruel: a un colaborador le toma cinco minutos generar una solicitud de extracción (pull request) de baja calidad mediante IA, y al mantenedor le toma horas verificarla y rechazarla. El proyecto curl terminó su programa de recompensas por errores en enero de 2026 después de que esta asimetría se volviera insostenible, y no fueron el último proyecto en hacerlo.
Nivel de riesgo general: Alto y personal
Los desarrolladores ciudadanos
Este es el arquetipo más nuevo e incluye a gerentes de producto (PMs), diseñadores, especialistas en marketing y analistas. Los desarrolladores ciudadanos ahora pueden crear prototipos y mostrar sus ideas en lugar de pedirle a alguien que las construya por ellos. También pueden solucionar problemas menores en el código que a menudo son de menor prioridad pero que mejoran la calidad de vida del cliente. Estos desarrolladores ahora también pueden crear herramientas internas que en el pasado requerían justificación y priorización de recursos de ingeniería.
Sin embargo, el código de los desarrolladores ciudadanos a menudo conlleva problemas de calidad. Aunque el código resuelve el problema, puede contener duplicaciones, carecer de pruebas, no tener verificación de errores ni registros (logging), y no considerar aspectos de seguridad. Si su trabajo afecta áreas de alto riesgo como la autenticación o datos de identificación personal (PII), una revisión de ingeniería ayudará a solucionar estos problemas y también les servirá para aprender los trucos del oficio. Los cambios más ligeros y de bajo riesgo pueden ir directamente a producción. Si bien es menos probable que el código deficiente de los desarrolladores ciudadanos hunda a una empresa, una alta concentración de tales cambios puede reducir la calidad del código a largo plazo.
Cuando los desarrolladores ciudadanos contribuyen con código a producción, suelen centrarse en resolver un problema específico en lugar de pensar en la mantenibilidad a largo plazo o en la respuesta ante incidentes. Si algo se rompe más tarde, es posible que el autor original no tenga la profundidad necesaria para depurarlo, y las correcciones suelen recaer en la organización de ingeniería para probarlas y desplegarlas, lo que aumenta su carga de trabajo.
Riesgo general: Medio pero puede acumularse rápidamente
El problema del ecosistema
Acabamos de analizar diferentes arquetipos y el costo oculto dentro de su propio ámbito. Sin embargo, existe un efecto de segundo orden cuando los desarrolladores independientes crean soluciones para un ecosistema o plataforma propiedad de empresas más grandes. Esto incluye no solo las tiendas de aplicaciones de Apple y Google, sino también los ecosistemas de mercado de empresas como Webflow, Shopify y Github. Los propietarios de los ecosistemas tienen una responsabilidad compartida sobre el código generado por IA escrito por desarrolladores individuales.
Cuando los clientes instalan una aplicación y algo sale mal, culpan a la plataforma, no a los desarrolladores. Esto se debe a que el mercado revisó y permitió que la aplicación existiera dentro de su ecosistema. Cada mala aplicación que se filtra reduce la confianza del cliente en el ecosistema en su conjunto.
Con la IA, los desarrolladores independientes ahora lanzan sus creaciones más rápido, lo que resulta en más envíos y revisiones para los propietarios de los ecosistemas. Esto incluye un gran volumen de envíos con código de baja calidad e inseguro. Si en el pasado podíamos revisar manualmente todas las aplicaciones, ahora no es posible debido a la tasa de envíos asistidos por IA. Los ecosistemas emergentes ahora están invirtiendo más en revisiones automatizadas, pautas de seguridad y educación para desarrolladores.
Además de los nuevos envíos de aplicaciones, las aplicaciones aprobadas ahora evolucionan con la ayuda de la IA. Los desarrolladores envían versiones actualizadas de sus aplicaciones con mayores capacidades, pero con los mismos problemas que discutimos anteriormente: necesidad de mayores permisos, código inseguro o contaminación de licencias. Los propietarios de los ecosistemas ahora tienen que lidiar con este problema sin romper su contrato social con la comunidad de desarrolladores.
Al ser GitHub tanto una solución empresarial como una plataforma comunitaria de alojamiento de código, se enfrenta a desafíos de infraestructura y resiliencia debido al enorme volumen de código generado por IA a través de su producto de inteligencia artificial y alojado en su plataforma. Esto apunta a ecosistemas más amplios que luchan con problemas de escalabilidad y mayores costos operativos.
Riesgo general: Alto, pero silencioso

La factura de la limpieza de seguridad
Más código, más errores
Los modelos de IA han evolucionado a lo largo de los años y son excelentes en cuanto a corrección sintáctica y semántica. Sin embargo, cuando no se proporcionan pautas de seguridad, los puntos de referencia de seguridad han mostrado mejoras lentas.
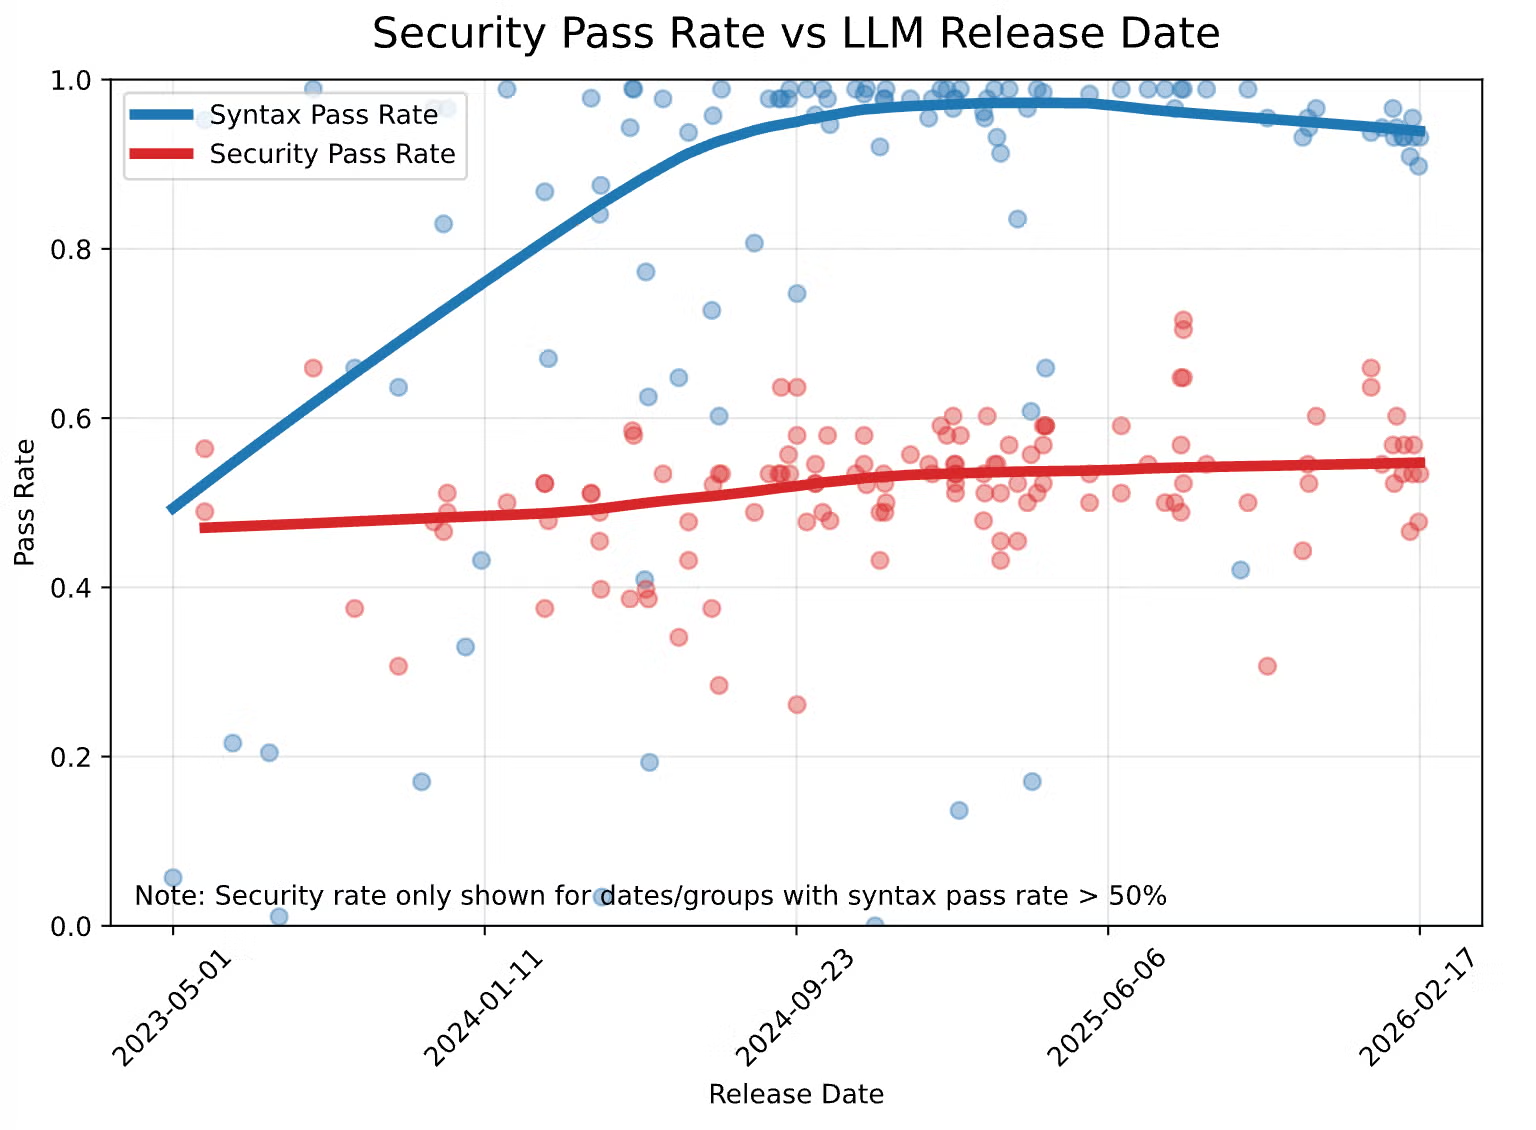
La tendencia publicada por Veracode es preocupante, dado que cada vez se escribe más código mediante IA; OpenAI afirma que el porcentaje ha subido hasta el 80%. Los modelos de IA más recientes siguen escribiendo código con una baja tasa de aprobación de seguridad para vulnerabilidades graves como los ataques de Cross Site Scripting e inyección de registros. Los modelos también obtienen puntuaciones bajas en seguridad con lenguajes de programación como Java.
Las alucinaciones de la IA en cuanto a dependencias de software parecen haber mejorado, pero según las investigaciones, el código escrito por IA aún puede inventar nombres de paquetes o escribirlos mal, una oportunidad que los atacantes de typosquatting aprovechan para realizar ataques a la cadena de suministro.
La ventana de parcheo se ha cerrado
Mientras los modelos de IA están ocupados escribiendo código inseguro, las capacidades ofensivas dentro de estos modelos han dado un salto espectacular. La barrera para la investigación de vulnerabilidades ha bajado y los modelos de IA razonan con las capacidades de los mejores investigadores de seguridad, si es que no los superan. Solo en los últimos dos años, el tiempo desde que existe una vulnerabilidad en un sistema hasta su explotación se ha reducido de meses a días y, en muchos casos, la explotación comienza incluso antes de que se publique un parche.

Anthropic colaboró recientemente con los proveedores de software más críticos del mundo bajo el Proyecto Glasswing y compartió su modelo inédito Claude Mythos. Mythos encontró 271 vulnerabilidades solo en Firefox, incluidos problemas que habían sobrevivido a décadas de revisión de seguridad humana.
Aunque Mythos es un punto de partida, el código abierto se está poniendo al día rápidamente. El equipo de investigación de Hadrian ha catalogado 70 herramientas de pruebas de penetración de IA de código abierto, frente a las 5 de abril de 2023. Estas herramientas pueden trabajar de forma implacable y en paralelo para encontrar vulnerabilidades en todo el software y código que existe en Internet.
El agotamiento de los defensores
Con más código, más errores y más exploits, los profesionales de la seguridad se enfrentan a un grave agotamiento. Aunque el número de vulnerabilidades y el ruido han aumentado, el personal de seguridad no lo ha hecho. Los profesionales de la seguridad pasan ahora más tiempo lidiando con vulnerabilidades de día cero, más comúnmente derivadas de incidentes implacables en la cadena de suministro de paquetes en el pasado reciente. Vercel y Mercor son algunas de las últimas víctimas de estas tendencias de incidentes de seguridad. Vercel fue vulnerado a través del token OAuth de una herramienta de IA comprometida, y Mercor perdió aproximadamente cuatro terabytes de datos a través de la puerta de enlace de IA de código abierto LiteLLM, exponiendo en el proceso las metodologías de entrenamiento de OpenAI, Anthropic y Meta. Ambos incidentes tienen la misma raíz: las herramientas de IA se han convertido en la nueva superficie de ataque de la cadena de suministro, y los profesionales de la seguridad se apresuran a reducir la brecha de capacidad entre atacantes y defensores.
Cloud Security Alliance (CSA) publicó recientemente un documento instando a los líderes de seguridad a construir un programa de seguridad preparado para Mythos y a prepararse para el agotamiento, ya que se espera que el volumen de divulgación de vulnerabilidades supere todo lo que hemos experimentado antes. Aconsejan a los equipos de seguridad aumentar su capacidad y adoptar flujos de trabajo basados en agentes para las evaluaciones de seguridad y los incidentes.
Junto con los incidentes de seguridad, el panorama de las recompensas por errores ha cambiado, con aficionados utilizando la IA para encontrar y reportar vulnerabilidades. Los programas públicos de recompensas por errores ahora ven más basura generada por IA que informes serios. El agotamiento por la clasificación (incluso con IA) ha sido lo suficientemente grave como para que se suspendieran los curl y los programas de recompensas por errores de Internet patrocinados por HackerOne.
FIRST, una organización líder sin fines de lucro en seguridad, publicó recientemente su predicción de que en 2026 se superarán las 50,000 CVE por primera vez. Su orientación a las organizaciones es que escalen sus operaciones de seguridad, pero la mayoría no puede seguir el ritmo.
El propio NIST se está tambaleando. En abril de 2026, la agencia anunció que dejaría de enriquecer la mayoría de las CVE en la Base de Datos Nacional de Vulnerabilidades, citando un aumento del 263% en las presentaciones entre 2020 y 2025. La institución que sirve de ancla para los metadatos de vulnerabilidad del mundo está tirando la toalla públicamente. Esto es un indicativo de problemas futuros para otros ecosistemas de datos de vulnerabilidad similares.
Qué podemos hacer al respecto: Reducir el costo de limpieza
El coste de la limpieza es real y no existe una solución mágica. Los equipos y ecosistemas que lo gestionan comparten ciertos patrones, los cuales varían según dónde recaiga el coste. Aquí tienes una visión priorizada de cómo abordar la categoría de riesgo que más duele.
En qué punto nos encontramos
El desarrollo asistido por IA es un cambio generacional a la altura de la revolución industrial. Del mismo modo que las máquinas transformaron lo que construíamos y cómo lo hacíamos, la IA está cambiando la creación de software y quién puede llevarla a cabo. La barrera de entrada es mínima, la innovación está en su punto álgido y sectores enteros se están redefiniendo en meses, no en décadas.
Los costes ocultos también son reales y suelen aparecer lejos de donde se celebraron las victorias de velocidad. Hemos hablado de la fatiga de los revisores en los equipos de ingeniería, el riesgo para la reputación de los desarrolladores independientes, los problemas de calidad que surgen años después del lanzamiento, el daño a la confianza en todo el ecosistema cuando algo falla y un panorama de seguridad donde los atacantes actúan a velocidad de máquina mientras los defensores siguen a ritmo humano. La asimetría entre la velocidad de creación y la de limpieza es lo que define el coste.
Los equipos y ecosistemas que triunfan a largo plazo con el código generado por IA no son los que van más rápido, sino los que han puesto orden en el caos. Los ganadores son quienes contemplan la estrategia de limpieza desde el primer día. La IA seguirá ampliando los límites de nuestra imaginación. La cuestión es si nuestras prácticas avanzarán lo suficientemente rápido para seguirle el ritmo.