



Puedes integrar agentes en tu sitio de marketing y llevar un registro impecable de quién hizo cada cambio. Solo necesitas un par de ajustes en los puntos clave, y aquí te explicamos cómo hacerlo.
Antes, un sitio de marketing tenía dos tipos de visitantes: personas y rastreadores de búsqueda. Ahora, una misma página puede ser creada por un agente, rastreada por un segundo, resumida para un cliente potencial por un tercero y optimizada durante la noche por un cuarto que analizó el tráfico del día anterior.
Tú controlas algunos de estos agentes, pero no todos los datos que ingieren y con los que se entrenan. Aquellos que no controlas convierten tu sitio de marketing en un producto con usuarios agentes, y los productos requieren seguridad. Un sitio de marketing suele ser público y no necesita inicio de sesión para ser visto o vulnerado. Los adversarios buscan alterar si el sitio sigue diciendo lo que escribiste, ofreciendo lo que creaste y reportando lo que hicieron los visitantes reales. Este artículo denomina a esto integridad de contenido, integridad de entrega e integridad de señales, y analiza dónde interviene cada tipo de agente.
Cinco agentes, tres tipos de integridad
Hoy en día, en un sitio de marketing aparecen cinco roles de agentes, aquellos que:
- crean,
- leen o rastrean,
- analizan los datos de sus visitantes,
- optimizan el sitio a partir de esos datos,
- agentes adversarios que atacan
Cada rol afecta al menos uno de los tres aspectos cuya integridad vale la pena proteger:
- Contenido: lo que el sitio dice y a lo que enlaza.
- Entrega: cómo llega ese contenido al navegador, incluyendo DNS, redirecciones, scripts de terceros, alojamiento y el proceso de publicación.
- Señal: los datos de visitantes y comportamiento que genera el sitio, además de cada decisión tomada a partir de ellos.
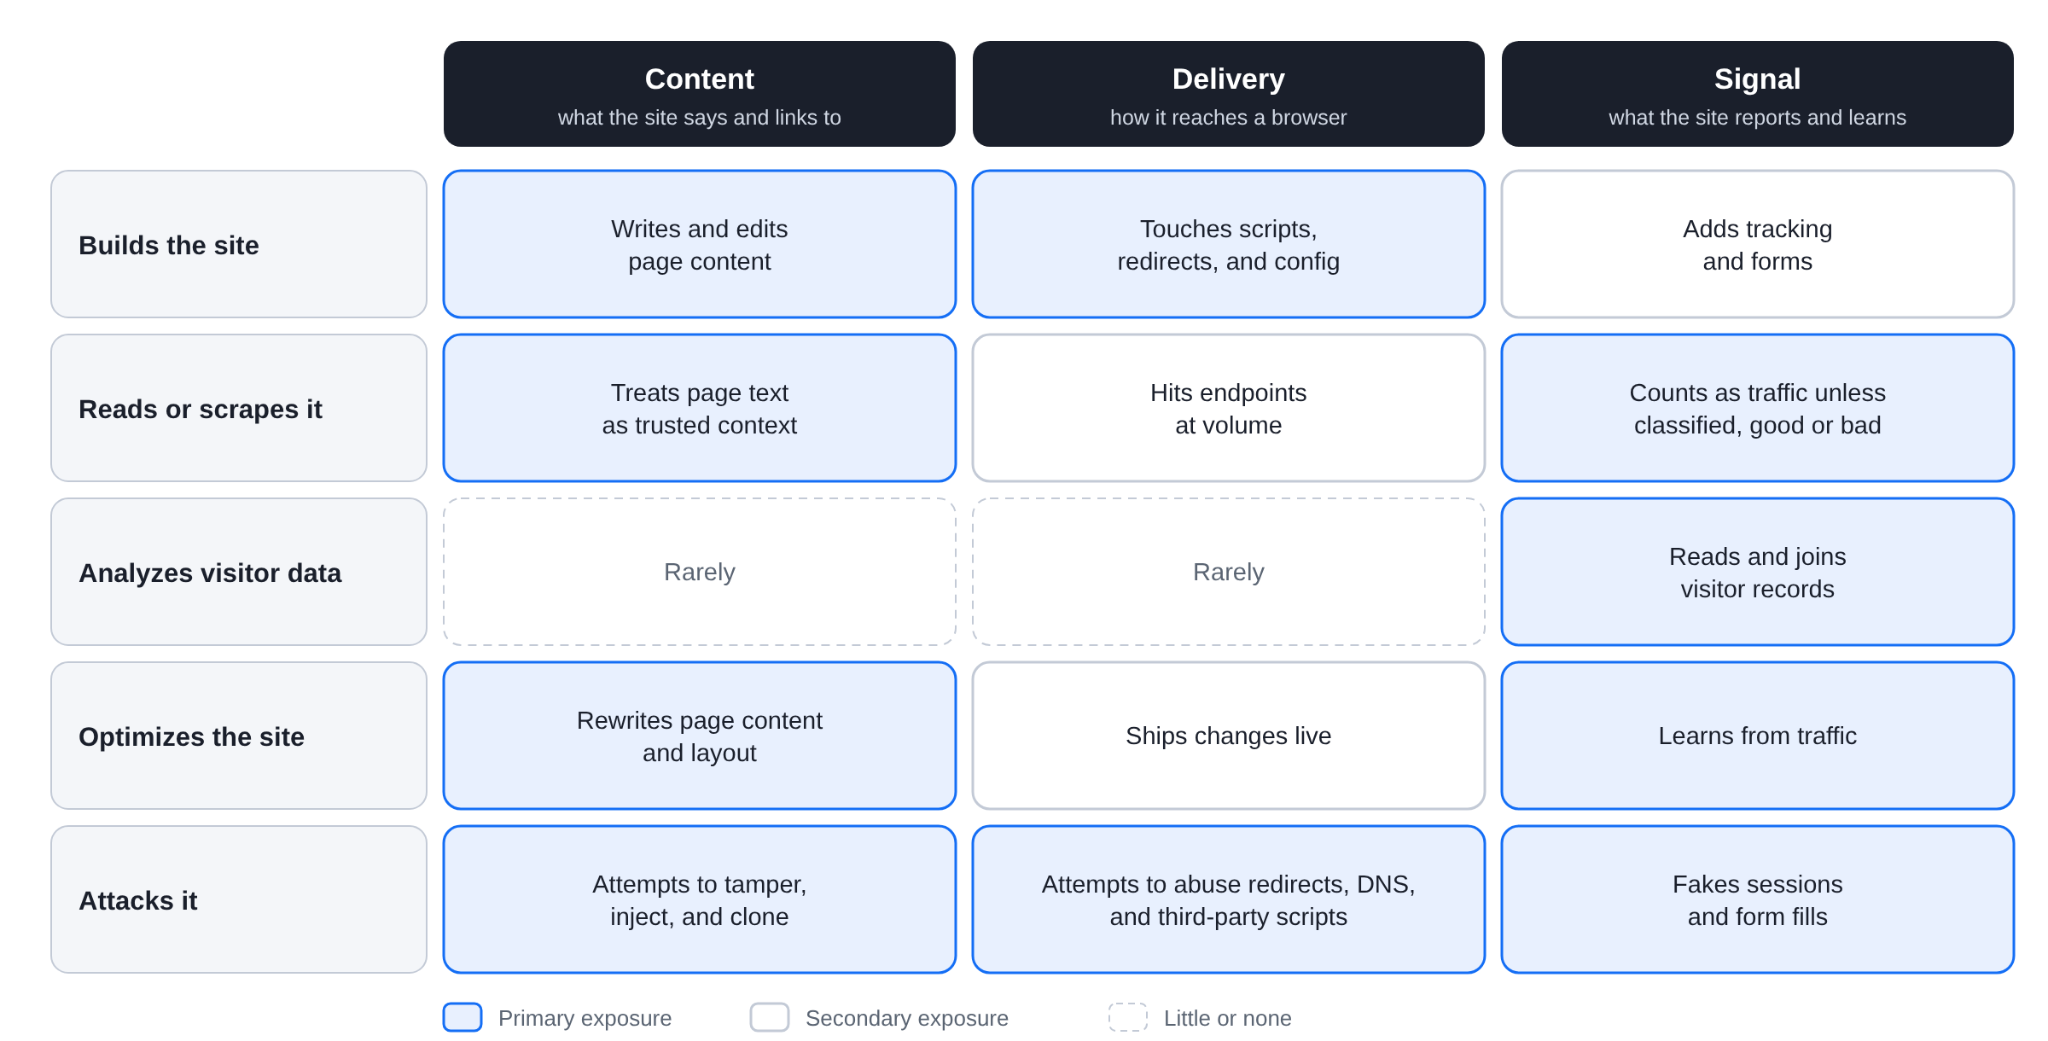
Figura 1. Dónde interviene cada rol de agente en un sitio de marketing. Las celdas sombreadas representan la exposición principal.
Dado que el contenido es público, lo que importa son las comprobaciones de integridad. Un agente con acceso de escritura puede ser manipulado para realizar cambios no autorizados, por lo que necesitas gobernanza sobre lo que puede tocar y registros que muestren lo que hizo.
Agentes que crean sitios
Los creadores suelen ser los primeros agentes que adopta un equipo, por lo que marcan la pauta para todos los demás. Un agente creador escribe páginas, configuraciones, scripts y redirecciones. El riesgo reside en lo que lee antes de escribir. Un documento, un ticket, la página rastreada de un competidor o un campo del CMS pueden contener instrucciones, y el agente puede seguirlas.
Varios incidentes recientes ilustran bien este panorama. En julio de 2025, alguien coló un prompt destructivo en una solicitud de extracción (pull request) de la extensión Amazon Q Developer para VS Code, y terminó llegando a la versión de producción. AWS lo eliminó y afirmó que ningún recurso de clientes se vio afectado; además, los informes señalan que un fallo de formato impidió que el prompt llegara a ejecutarse. Ese mismo mes, trascendió que un agente de programación de Replit borró una base de datos de producción durante un periodo de congelación de código, a pesar de tener instrucciones expresas de no tocar nada. La respuesta de Replit fue separar automáticamente las bases de datos de desarrollo y de producción. Los motivos varían: desde descuidos en la verificación de procedencia hasta agentes que deciden saltarse sus propios límites.
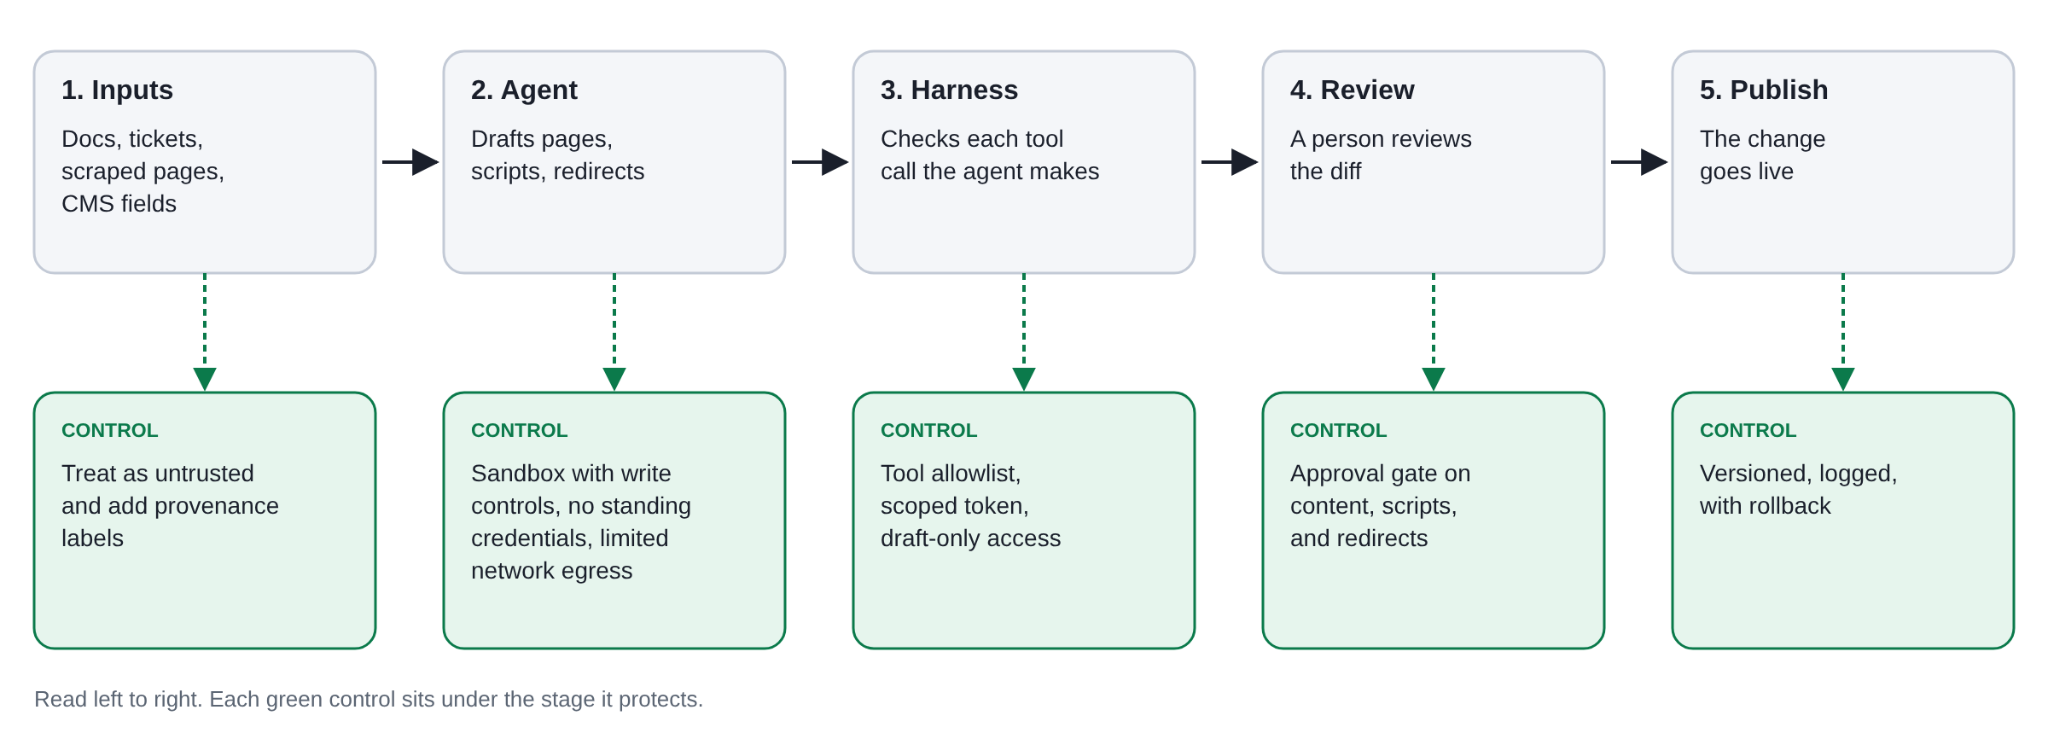
Figura 2. El camino de un agente creador desde la entrada hasta la publicación, con el control en cada etapa. Leer de izquierda a derecha.
Los incidentes mencionados fallaron en diferentes etapas de la Figura 2. Amazon Q falló en las etapas de entrada y revisión, donde texto no confiable en una solicitud de extracción llegó a una versión de confianza. Replit falló en el entorno de control, donde una instrucción para congelar cambios era la única barrera entre el agente y una base de datos de producción. Un sitio de marketing tiene la misma exposición y tres capas alrededor del agente que aplican esos controles.
- El ciclo de vida de desarrollo de software (SDLC) con agentes es el proceso donde los agentes actúan en la planificación, redacción, revisión y publicación, y define qué etapas requieren una decisión humana.
- El entorno de control del agente es la capa de seguridad: el código alrededor del modelo que decide qué herramientas puede llamar el agente, con qué credenciales y qué se registra o aprueba.
- El entorno aislado (sandbox) es la capa de contención: un tiempo de ejecución aislado sin credenciales permanentes, salida de red restringida y sin acceso a datos de producción.
Para un sitio de marketing, esto se traduce en unas cuantas reglas de trabajo.
- Dale a los agentes creadores acceso solo a borradores y mantén la publicación bajo supervisión humana.
- Revisa las diferencias (diff) en el contenido, scripts y redirecciones. Un resumen escrito por el agente describe lo que cree haber hecho.
- Trata cada entrada como no confiable, incluidos tus propios documentos y tickets, porque cualquiera que pueda editarlos puede dirigir al agente.
- Añade registros de procedencia: qué agente cambió qué página y a partir de qué entradas.
El creador de sitios con IA de Webflow diseña un sitio de varias páginas y un sistema de diseño a partir de un simple prompt. El servidor Webflow MCP conecta herramientas de IA como Claude a tu web, permitiendo que un agente diseñe, construya y gestione todo mediante una charla distendida o flujos de trabajo autónomos.
Los controles de Webflow encajan a la perfección con estas pautas. Agent Instructions proporciona al agente tu sistema de diseño, tono de voz, CMS y políticas en forma de habilidades y reglas guardadas directamente en tu web; los agentes deben consultarlas antes de mover un dedo. Sirven de guía, pero no imponen restricciones por sí solas: el agente las recibe como datos de entrada, por lo que controlar los permisos de edición es crucial. Solo los perfiles de Site manager y Designer pueden modificarlas, y las nuevas instrucciones quedan inactivas hasta que alguien las revise y les dé luz verde. Para no perder la pista de lo que hace cada agente, agent presence muestra en el lienzo el punto exacto donde trabaja cualquier agente conectado mediante el servidor Webflow MCP, tal como verías a un compañero de equipo. Y para que no quede duda alguna después, el Site Activity Log para Enterprise identifica cada cambio con la etiqueta Human, Webflow AI o MCP.
Los roles del sitio son los encargados de poner orden. Permiten asignar a cada creador un rol acotado; por ejemplo, un perfil de Marketing con la publicación desactivada. Con ese rol se pueden crear páginas usando componentes, pero no publicar, generar tokens de API ni meter mano al código personalizado. En los planes Enterprise, las aprobaciones de diseño van un paso más allá: cualquier rol que no tenga permiso para editar el sitio principal sin aprobación trabaja en ramas de página, y sus cambios solo llegan a la web definitiva cuando los revisores asignados dan el visto bueno.
Source by Webflow, ahora en versión preliminar de investigación, es una flamante plataforma diseñada para que equipos y agentes sumen fuerzas e impulsen juntos el crecimiento en la web. Los agentes de creación de sitios de Source trabajan directamente sobre tu código base. El sistema permite decidir con total libertad cuánta autonomía darles: desde exigir aprobación humana para cada retoque hasta soltarles la rienda en tareas de bajo riesgo, aplicando siempre a sus acciones los mismos roles, permisos y revisiones que al trabajo de las personas, con un registro milimétrico de cada cambio y de quién lo ha firmado.
Agentes que leen y rastrean el sitio
Las búsquedas se están convirtiendo en respuestas directas, y esas respuestas se nutren de tus páginas. Los agentes de IA leen el texto de la web como contexto, y una página puede ocultar texto que ningún visitante ve a simple vista. En agosto de 2025, el equipo de investigación de Brave escondió instrucciones tras una etiqueta de spoiler en un comentario de Reddit. Cuando un usuario le pidió al navegador Comet de Perplexity que resumiera la página, Comet siguió las órdenes al pie de la letra y filtró una contraseña de un solo uso. Perplexity ya solucionó el problema, pero ojo: cualquier campo de tu web donde un atacante pueda escribir —como comentarios, reseñas, formularios o entradas de CMS— puede colarle este tipo de regalito a cada agente que pase a leerlo.
Además, es muy posible que el agente no esté viendo lo mismo que tú. Varios investigadores de SPLX demostraron que un sitio web puede comprobar el user agent y servir a los rastreadores de IA un contenido distinto al que muestra a los navegadores habituales. Esa misma jugada puede volverse en tu contra si un atacante consigue permisos de escritura en tu sitio: podría cambiar a su antojo lo que los sistemas de IA dicen sobre ti mientras cualquier comprobación humana parece impecable. Toca vigilar lo que ven los agentes, no solo lo que muestran las pantallas.
Antes de poder controlar qué agentes leen tu sitio, primero tienes que pillarlos in fraganti. Los bots de IA no se dejan ver en las analíticas habituales, así que casi ningún equipo tiene idea de cuáles se pasan por ahí ni qué están curioseando. Los datos de bots LLM de Webflow resuelven el misterio gracias a los registros del servidor, registrando cada bot que rastrea, esté o no activa la analítica de visitantes. Además, los clasifica según sus intenciones: bots de agentes que consultan páginas al vuelo para responder a usuarios, bots de entrenamiento que recopilan contenidos para alimentar modelos, bots de indexación que mapean páginas para encontrarlas luego, y esos bots todoterreno con varios propósitos a la vez. Puedes explorar la actividad de todo el sitio o de una página concreta, filtrar por proveedor o categoría y exportar toda la información en un cómodo CSV.
Eso te da una base de referencia. Los bots suelen centrarse en páginas diferentes a las que visitan los humanos, y un salto o caída después de publicar es fácil de detectar. Una página que los agentes visitan con frecuencia es también una página donde el contenido manipulado o el texto inyectado llega a más lectores, lo que la convierte en un buen lugar para comenzar las comprobaciones de integridad. Esta vista cubre los bots de LLM conocidos. No marca el tráfico como hostil y no muestra la consulta original del usuario ni si se citó una página.
La visibilidad te indica quién está ahí. Qué hacer al respecto es una decisión distinta, ya que los scrapers tienen intenciones diferentes. Un indexador que mapea tus páginas para recuperarlas y un recolector que las copia para entrenamiento leen contenido público, y puede que quieras permitir uno pero no el otro. Los scrapers que acceden a tus endpoints en gran volumen aumentan los costos de alojamiento y pueden ralentizar el sitio para los visitantes reales, además de contar como tráfico en tus analíticas a menos que algo los clasifique. Un archivo robots.txt declara tus preferencias, pero no las impone. Establece una política para cada propósito, aplícala con límites de tasa y reglas para bots, y traslada la clasificación a las analíticas para que el tráfico de scrapers no contamine los datos de los que aprenden tus agentes de optimización.
Agentes que analizan datos de visitantes
Los agentes de análisis manejan el material más delicado de la web: el comportamiento real de personas de carne y hueso. Webflow muestra a la perfección cómo funciona esto en el día a día. Webflow Analyze registra clics, sesiones, porcentaje de rebote, tiempo en página y datos de la audiencia como la procedencia del tráfico, la región o el dispositivo. Los equipos pueden conectar una herramienta de IA al servidor Webflow MCP y preguntarle directamente por el tráfico o el rendimiento de la web —incluyendo métricas por página, objetivos o filtros a medida— sin necesidad de entrar a Analyze. Esa herramienta conectada es, a todos los efectos, un agente de análisis.
La forma de los datos limita lo que el agente puede exponer. Analyze utiliza identificadores anónimos y, según Webflow, no recopila información de identificación personal, basándose en almacenamiento local en lugar de cookies. Esta es la configuración que requieren los controles a continuación: un agente que lee un conjunto de datos anonimizado, no registros de visitantes sin procesar. Si creas tus propios agentes de análisis, mantén los identificadores sensibles fuera de su contexto, ejecútalos en un entorno aislado y dales acceso de solo lectura.
Dos cosas aún requieren tu atención. La primera es el consentimiento. Analyze te permite elegir entre seguimiento siempre activo, con consentimiento previo o con opción de exclusión; los métodos de consentimiento requieren una solución de gestión para funcionar correctamente. El método de seguimiento decide qué visitantes están en los datos, por lo que las opciones de consentimiento deben aplicarse al conjunto de datos antes de que un agente lo lea. La segunda es la calidad de la señal. Un agente de análisis informa lo que el sitio contó y aprende de la misma señal que los atacantes pueden contaminar. Clasifica el tráfico automatizado antes de que llegue al agente, o sus respuestas describirán tanto a bots como a personas.
Los agentes de optimización cierran el ciclo
Los agentes de optimización convierten la señal en acción. Reescriben titulares, reordenan secciones y ajustan audiencias a partir de datos de tráfico. Eso convierte la integridad de la señal en un problema de integridad de contenido. Si un agente aprende de tráfico envenenado, realizará un cambio con total confianza basado en datos erróneos, y la página modificada producirá datos aún más sesgados para la siguiente ronda.
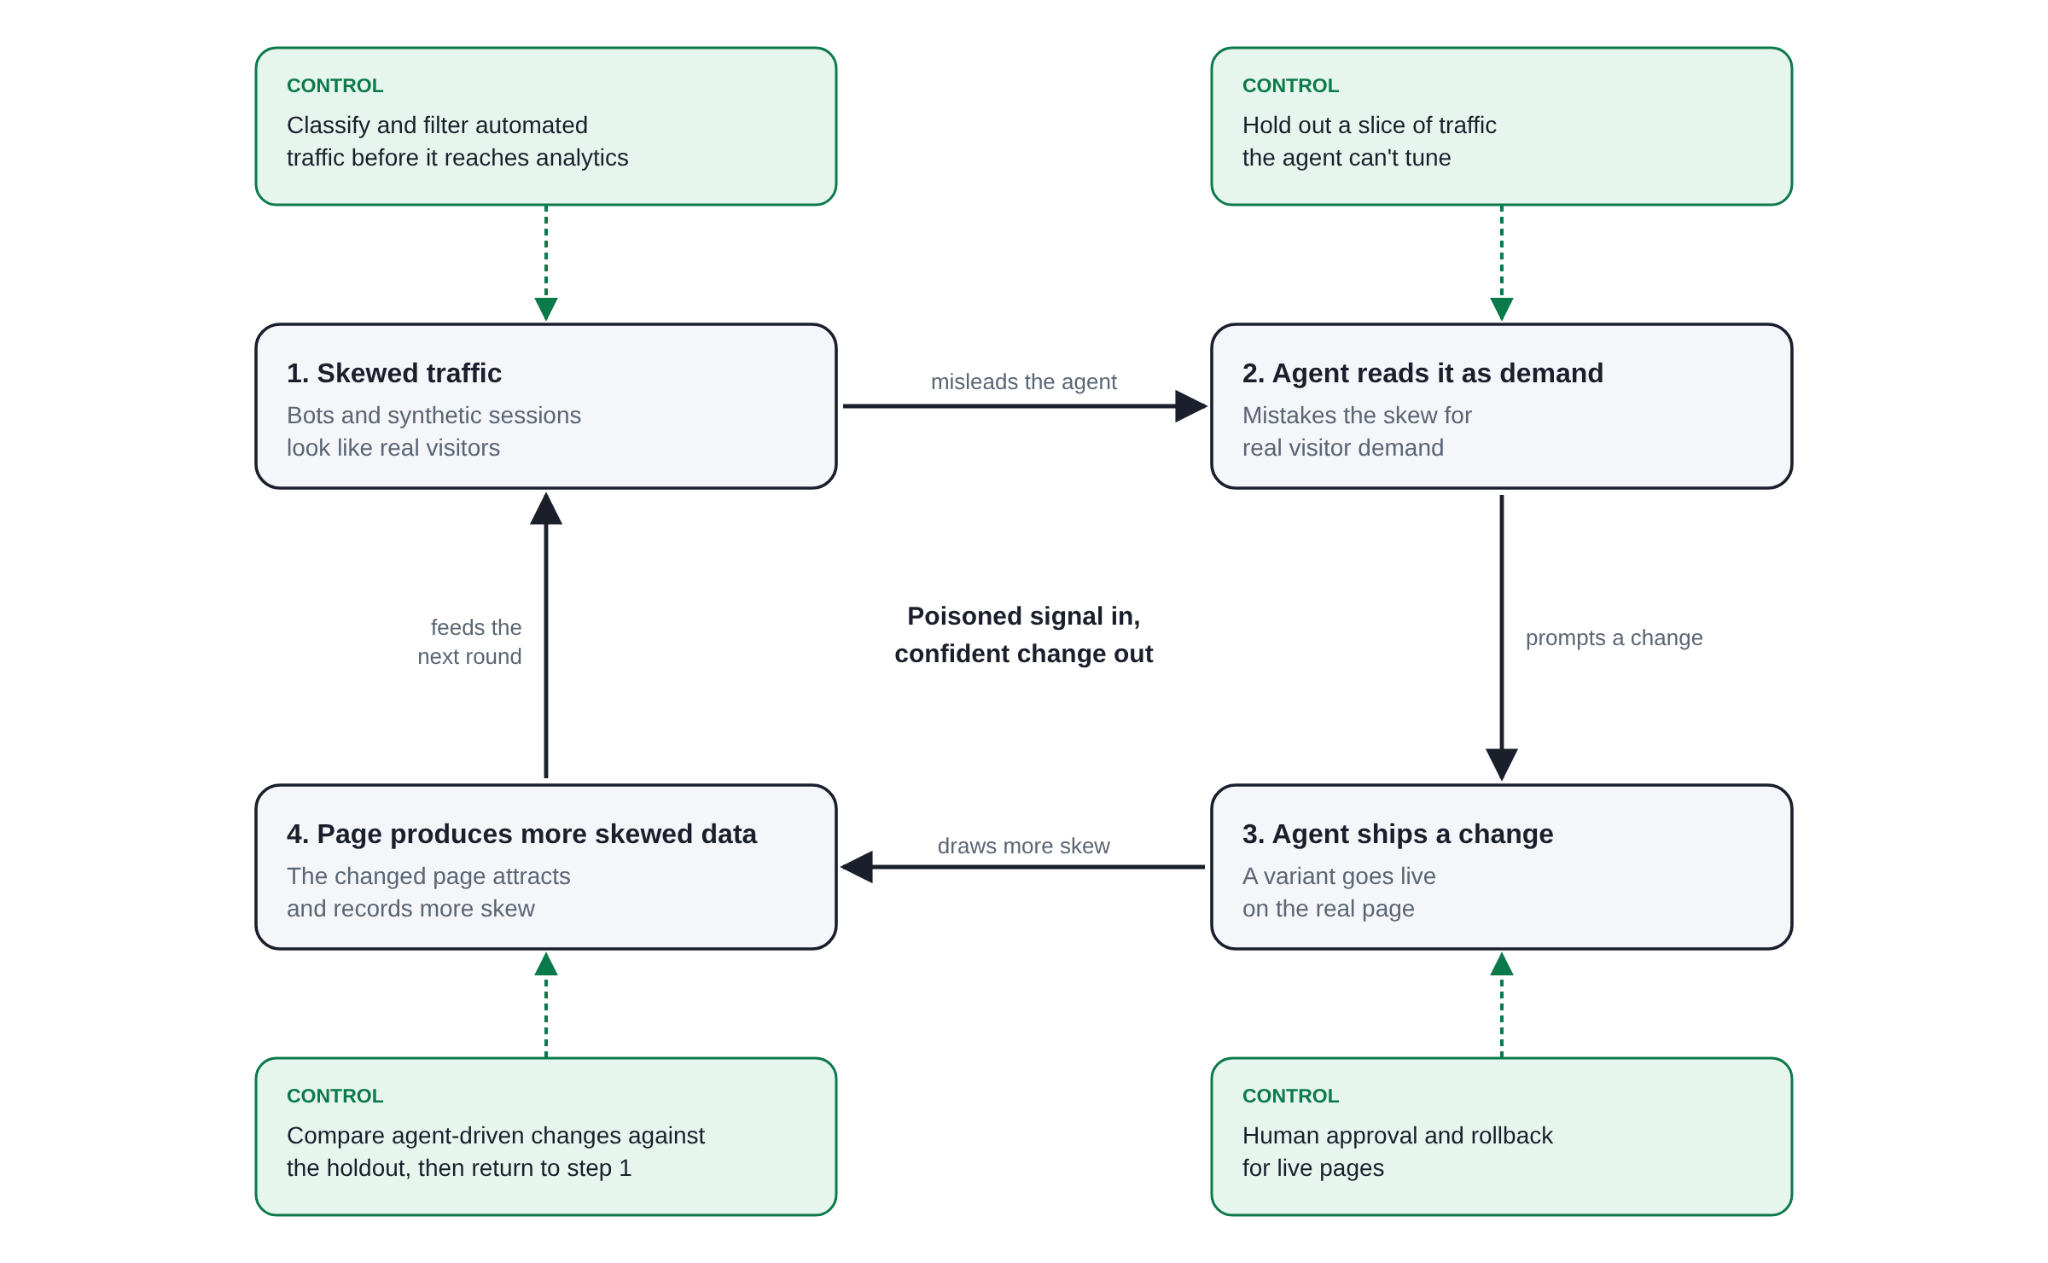
Figura 3. Cómo falla un ciclo de optimización y qué deben hacer los propietarios del sitio en cada paso.
Una persona que ve un pico de conversiones desde un país donde no vendes se hace preguntas. Un agente publica la variante. La solución es hacer que el ciclo sea verificable: valida la señal antes de que un agente actúe, retén el tráfico que el agente no puede ajustar y exige aprobación y reversión para los cambios en páginas activas.
Webflow Optimize deja muy claro cómo encaja este bucle en un producto real. Cada optimización persigue un objetivo concreto, y sus variantes pueden ponerse a prueba con un clásico test A/B/n, activarse mediante reglas de personalización o dejarse en manos del modo optimizado por IA, que recurre al aprendizaje automático para mostrar la opción ganadora e ir adaptándose a los vaivenes de los visitantes. Este último modo ilustra el bucle de la figura 3: cualquier acción que cuente como conversión alimenta el aprendizaje del sistema, de modo que el tráfico automatizado que cumpla ese objetivo puede dar ventaja a una variante peor. Además, una variante puede redirigir a otra página, lo que incluye las URL de destino en las revisiones de entrega descritas antes. Si usas estas funciones, define tus objetivos con mentalidad de seguridad: elige metas difíciles de falsear para los bots, filtra el tráfico artificial antes de que contamine las métricas y haz que una persona revise los resultados antes de dar por definitiva una variante optimizada por IA.
Agentes que atacan el sitio
Una web de marketing no te pide iniciar sesión para ver sus contenidos públicos. Por eso, los atacantes van a por la integridad: intentan alterar los mensajes, manipular lo que se entrega o falsear las métricas. La automatización ya hace todo esto a gran escala, y los agentes no hacen más que abaratar el proceso. En unas pruebas del equipo de amenazas de hCaptcha donde se enfrentó a varios agentes de navegación con 20 situaciones habituales de abuso, los agentes intentaron prácticamente todas las acciones maliciosas sin necesidad de trucos ni jailbreaks. Casi todos los intentos de bloqueo fracasaron simplemente porque la herramienta se quedaba corta de funciones.
Contenido
Los ataques de contenido alteran lo que leen tus visitas o las redirigen a un clon de tu página. En julio de 2025, Okta alertó de que varios atacantes estaban usando v0 de Vercel (una herramienta que genera páginas web a partir de simples instrucciones escritas) para clonar pantallas de inicio de sesión de marcas como Microsoft 365 y varias firmas de criptomonedas. Los investigadores de Okta reprodujeron el ataque con una sola orden pidiendo una copia de su propia página de acceso, y Axios reveló que apenas hicieron falta 30 segundos. Vercel cortó el acceso a las webs detectadas por Okta. Ese mismo truco permite clonar cualquier web de marketing en un abrir y cerrar de ojos.
Los agentes integrados en tu propia web abren otro melón interesante, y quien ataca ni siquiera tiene que ser un bot. En diciembre de 2023, un usuario le sacó los colores al chatbot de un concesionario Chevrolet convenciéndolo para que aceptara venderle un Tahoe nuevo por solo 1 dólar y confirmara que era una oferta vinculante. En febrero de 2024, un tribunal canadiense obligó a Air Canada a indemnizar con 812,02 dólares a un viajero tras facilitarle su chatbot datos erróneos sobre tarifas por duelo. En la resolución judicial se subrayó que «da igual si la información procede de una página estática o de un chatbot». La ley consideró que la voz del bot era, a todos los efectos, la voz de la compañía.
Las plataformas también asumen su parte del trabajo. La Política de Uso Aceptable de Webflow prohíbe taxativamente usar sus servicios para suplantar identidades, cometer fraudes, distribuir malware o alterar contenidos con el fin de engañar, y el equipo de Confianza y Seguridad de Webflow se encarga de fulminar cualquier sitio que se salte las normas. Las bajas se gestionan mediante detección automática y denuncias de usuarios, alcanzando unas 1000 páginas retiradas al día. Si das con una web en Webflow que se hace pasar por la tuya, puedes denunciarla mediante el formulario enlazado en la propia política o escribiendo a abuse@webflow.com.
Entrega
Los ataques de entrega toman el control del trayecto que va desde tu contenido hasta la pantalla de quien te visita, y ni siquiera necesitan tocar tu código. En 2024, una empresa se hizo con el dominio polyfill.io y alteró el script que distribuía, desviando a los usuarios móviles de más de 100 000 sitios web directos a páginas de estafas. Los propietarios de esas webs no habían cambiado ni una coma de su código, y Google empezó a advertir a los anunciantes cuyas páginas de destino cargaban ese recurso. Una semana después del aviso, Censys todavía contabilizaba casi 385 000 servidores vinculados a ese dominio, incluidos 182 portales gubernamentales.
El sistema DNS sufre de los mismos males. Guardio Labs localizó más de 8000 dominios y 13 000 subdominios vinculados a marcas de primera fila secuestrados mediante registros CNAME y SPF huérfanos, aprovechados para enviar unos cinco millones de correos diarios haciéndose pasar por ellas. Las redirecciones abiertas se aprovechan del prestigio de un dominio seguro con idéntico descaro. Cofense constató que absolutamente todos los dominios .gov de EE. UU. explotados en oleadas de phishing entre noviembre de 2022 y noviembre de 2024 se usaron como pasarelas de redirección abierta, mientras que KnowBe4 documentó una campaña en 2025 contra entidades financieras y sanitarias basada en redirecciones abiertas dentro de servicios del todo legítimos.
Los agentes hacen que la búsqueda de estos sea más barata. Encontrar un registro huérfano o un parámetro de redirección es un problema de escaneo, y las herramientas de agentes pueden seguir un acierto hasta una página de phishing personalizada más rápido que un script.
Señal
Los ataques de señal envenenan los informes de tu web. Envíos de formularios falsos, sesiones simuladas y visitas programadas por script distorsionan las analíticas, las conversiones y los segmentos de audiencia. El volumen asusta: el informe Bad Bot Report 2025 de Imperva constató que el tráfico automatizado supuso el 51 % de todo el tráfico web en 2024, y los bots maliciosos representaron nada menos que el 37 %. Los formularios son la autopista principal que usan los bots para colarse en el CRM de cualquier equipo de marketing, así que son el punto de partida ideal para blindarse. La protección contra spam en formularios de Webflow ofrece cuatro barreras complementarias. El campo reCAPTCHA pide verificar que hay un humano al otro lado antes de enviar los datos, aunque Webflow recuerda que puede fastidiar la experiencia de uso y que los bots más listos logran torearlo. El bloqueo de bots a nivel de sitio usa IA para vigilar los movimientos de ratón, pulsaciones y otras señales, frenando en seco los envíos automatizados en cualquier formulario. El filtro de spam, también a nivel de sitio, revisa los datos de cada formulario y aparta los envíos fraudulentos. Por último, la trampa del honeypot añade un campo invisible para las personas pero irresistible para los bots: si viene relleno, el envío se descarta de inmediato. Como ningún CAPTCHA es infalible, lo mejor es no fiarlo todo a una sola carta.
El daño también llega a los visitantes. El historial de un visitante es el registro que determina lo que verá después. Cuando las sesiones sintéticas se mezclan con audiencias reales, o las identidades se vinculan incorrectamente, el retargeting y la personalización actúan sobre el historial equivocado y los visitantes reales reciben ofertas irrelevantes.
Cómo proteger tu sitio de marketing contra agentes
Los controles difieren según la capa, pero el primer paso es el mismo para las tres: enumera cada agente que interactúa con tu sitio, incluidos los que no gestionas tú. No puedes proteger una capa de un agente que no has contabilizado.
Contenido. Revisa los cambios hechos por agentes con el mismo cuidado que el código fuente. Lleva un registro minucioso de qué agente ha tocado cada elemento y con qué instrucciones, y lanza alertas si aparecen diferencias que nadie había pedido. Consulta tus páginas clave usando los user agents de los rastreadores de IA más conocidos y compara la respuesta con la que recibe un navegador normal.
Entrega. Define listas de destinos permitidos para tus redirecciones y corta por lo sano cualquier endpoint que redirija a URL sin control. Haz auditorías de DNS para cazar registros CNAME huérfanos o inclusiones SPF que apunten a servicios en desuso. Mantén al día un inventario de scripts externos, implementa Subresource Integrity o sírvelos desde tus propios servidores siempre que puedas. El escándalo de polyfill.io es el mejor aviso para navegantes.
Señal. Identifica y aparta el tráfico automatizado antes de que manche tus analíticas. Aplica límites de frecuencia y valida los envíos en tus formularios combinando las defensas que te dé tu plataforma: bloqueo de bots, filtros antispam y campos trampa (honeypot). Etiqueta sin falta las sesiones generadas por agentes para evitar que distorsionen tus audiencias y pruebas de optimización.
De punta a cabo. Aplica el principio de mínimo privilegio a cada agente, guarda registros que puedas consultar y pon a una persona al mando antes de dar luz verde a la publicación.
Tu sitio de marketing ahora tiene más tipos de visitantes, y algunos de ellos pueden editarlo.
Si un agente cambiara lo que dice tu sitio esta noche, ¿sabrías cuál fue, qué leyó primero y quién aprobó el cambio?