

Protege tus endpoints de webhooks contra ataques mediante firmas HMAC, autenticación y monitoreo, sin sacrificar el rendimiento. Crea sistemas resilientes basados en eventos que se mantengan seguros sin perder velocidad.
Los webhooks impulsan arquitecturas basadas en eventos, desde canales de CI/CD hasta sistemas de pago, pero estas devoluciones de llamada HTTP requieren exponer endpoints permanentes que generan riesgos de seguridad.
Sigue leyendo para conocer más sobre la seguridad de los webhooks y ocho medidas de protección, incluyendo firmas, TLS, autenticación y protección contra ataques de repetición. Estas técnicas ayudan a los equipos técnicos a asegurar sus webhooks manteniendo un buen rendimiento.
¿Qué es la seguridad de los webhooks?
Los webhooks son devoluciones de llamada HTTP para la comunicación en tiempo real entre servicios. A diferencia de consultar APIs repetidamente, los proveedores envían solicitudes HTTP POST con cargas útiles JSON directamente a tu endpoint cuando ocurren eventos.
La seguridad de los webhooks protege estas devoluciones de llamada frente a ataques. Dado que los webhooks reciben solicitudes HTTP entrantes, los atacantes podrían activar acciones no autorizadas, robar datos o acceder a sistemas internos mediante solicitudes falsificadas o modificadas.
A diferencia del sondeo, donde tú controlas las solicitudes salientes, los webhooks requieren exponer un endpoint público y confiar en las solicitudes entrantes. Esto significa que debes validar los mensajes, usar cifrado y defenderte contra ataques.
Tanto los proveedores como los consumidores comparten responsabilidades de seguridad. Los proveedores deben firmar las cargas útiles y usar HTTPS, mientras que los consumidores deben verificar las firmas, autenticar a los remitentes y asegurar los endpoints. El CMS y la Plataforma de Aplicaciones de Webflow usan webhooks para publicar contenido y enviar formularios, lo que hace que estas medidas de seguridad sean críticas para los sistemas en producción.
Por qué es importante la seguridad de los webhooks
Los webhooks exponen endpoints HTTP siempre activos y accesibles para cualquier servicio externo o atacante. Si se ven comprometidos, estos endpoints pueden tener consecuencias graves, como filtraciones de datos, interrupciones del servicio, transacciones no autorizadas y violaciones de cumplimiento, ya que los flujos de trabajo activados por webhooks suelen ejecutarse automáticamente sin intervención humana.
Los ataques comunes contra endpoints de webhooks incluyen:
- La falsificación de solicitudes del lado del servidor (SSRF) permite a los atacantes manipular las URLs de devolución de llamada para que tus sistemas realicen solicitudes a recursos internos. Esto puede filtrar datos confidenciales cuando tu servicio de webhooks confía en URLs proporcionadas por el usuario.
- Los ataques de repetición capturan solicitudes HTTP legítimas y las envían repetidamente para activar la misma acción varias veces. Por ejemplo, un webhook de
order.completedpodría cobrar a los clientes varias veces si se repite. - Los ataques de interceptación de tráfico tienen como objetivo los webhooks enviados a través de HTTP sin cifrar o TLS mal configurado. Los atacantes pueden leer o modificar este tráfico antes de que llegue a tu aplicación.
- Los ataques de denegación de servicio (DDoS) inundan tu endpoint con solicitudes falsas, saturando tu sistema y bloqueando eventos legítimos.
Comprender estas amenazas te ayudará a implementar las estrategias de defensa descritas en la siguiente sección.
8 mejores prácticas de seguridad para webhooks
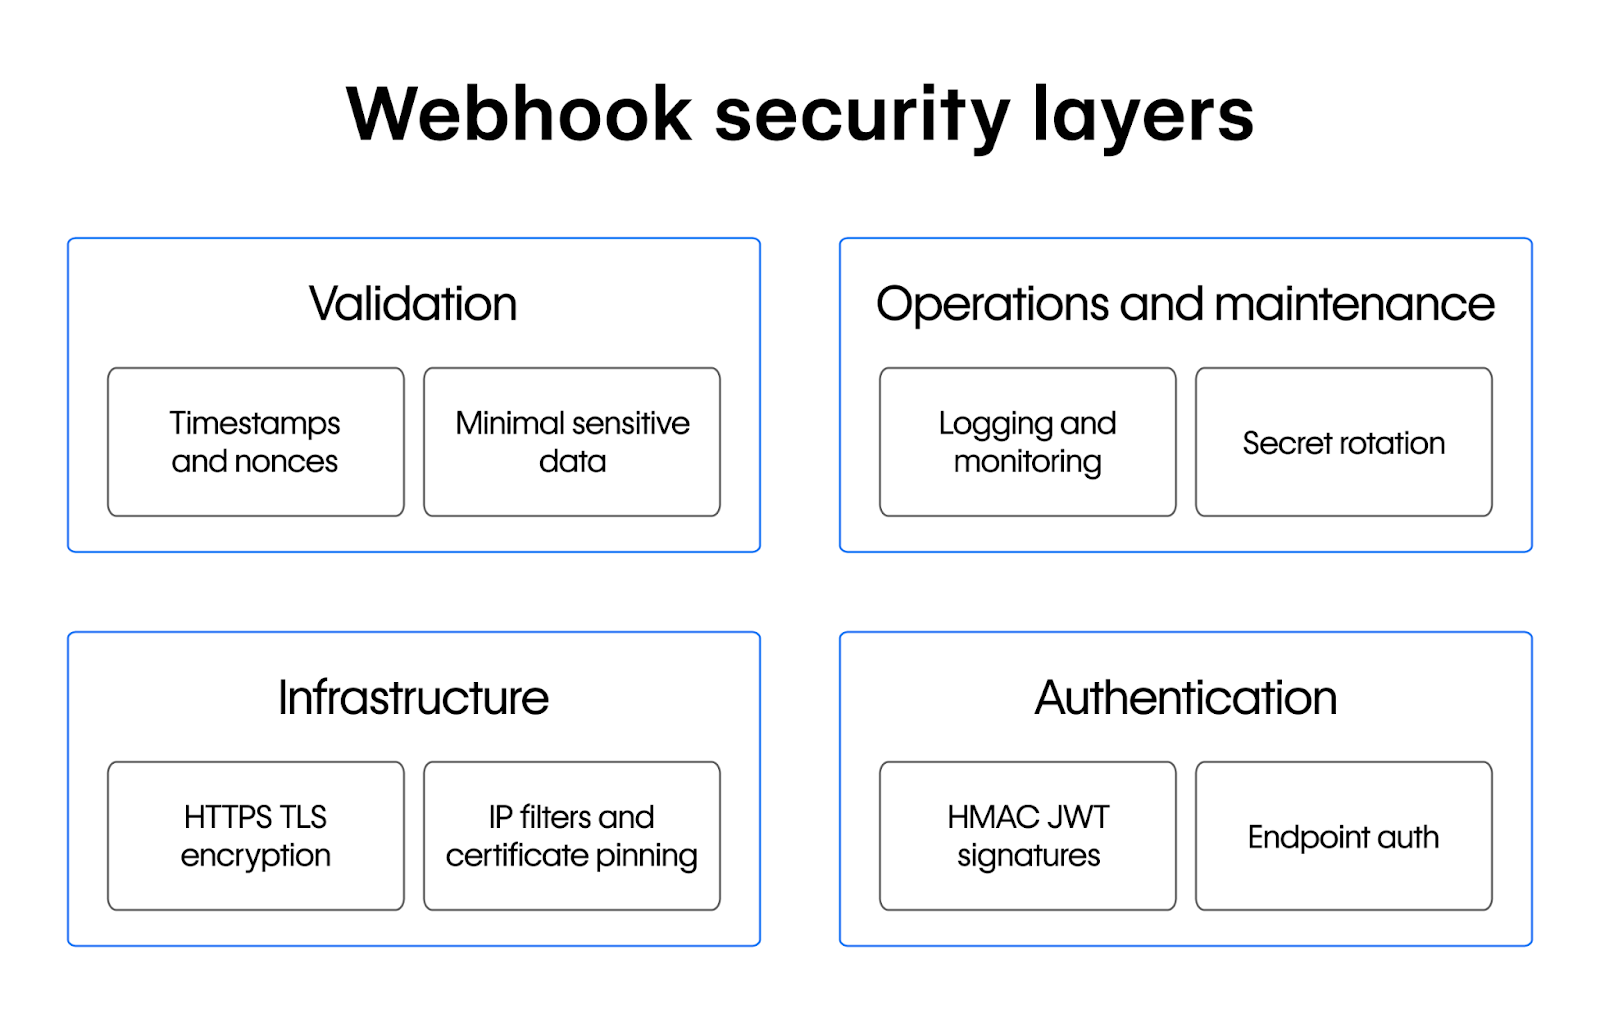
Las siguientes medidas de seguridad prácticas ayudan a proteger tus endpoints de webhooks contra ataques comunes mientras mantienes el rendimiento. Cada técnica aborda una vulnerabilidad específica y puede implementarse de forma independiente o como parte de una estrategia de seguridad integral.
1. Firma cada webhook (HMAC o JWT)
Las firmas evitan la manipulación de webhooks al validar la autenticidad e integridad del mensaje. La mayoría de los proveedores, incluido Webflow, utilizan HMAC, donde el proveedor aplica un hash a la carga útil con un secreto compartido y envía este hash en un encabezado como X-Signature. Tú calculas el mismo hash y comparas los valores para detectar mensajes alterados.
La mayoría de los proveedores utilizan firmas HMAC. Algunos pueden emitir JWT para obtener contexto adicional, aunque es menos común. Esto puede incluir datos de contexto y admite la firma con secretos compartidos (HS256) o claves asimétricas (RS256).
// verify-hmac.js
import crypto from 'node:crypto';

export function verifyHmac({ rawBody, header, secret }) {
  const expected = crypto
    .createHmac('sha256', secret)
    .update(rawBody, 'utf8')
    .digest('hex');

  // constant-time compare to avoid timing attacks
  return crypto.timingSafeEqual(
    Buffer.from(expected, 'hex'),
    Buffer.from(header, 'hex')
  );
}
Almacena los secretos en una bóveda segura en lugar de en el control de versiones y rótalos regularmente. Con una verificación de firma adecuada, las solicitudes falsificadas fallarán antes de llegar a la lógica de la aplicación.
2. Utiliza siempre HTTPS (TLS o mTLS)
HTTPS evita la exposición de datos al cifrar el tráfico de los webhooks contra escuchas y manipulaciones. El HTTP sin cifrar transmite los payloads en texto plano, lo que los hace vulnerables a ataques de interceptación. El HTTPS estándar protege el tráfico mediante la validación de certificados del servidor y el cifrado, algo que todos los proveedores de webhooks, incluido Webflow, exigen.
Para una mayor seguridad, el TLS mutuo (mTLS) requiere certificados de ambas partes, bloqueando a los remitentes no autorizados antes de procesar la solicitud. Aunque es eficaz, añade una carga de gestión de certificados.
Automatiza siempre la renovación de certificados, implementa el anclaje de huellas digitales (fingerprint pinning) siempre que sea posible y rechaza todo el tráfico de webhooks enviado a través de canales sin cifrar.
3. Exige autenticación para el endpoint receptor
La autenticación verifica la identidad del remitente del webhook para evitar accesos no autorizados, incluso cuando se utiliza HTTPS. Los métodos comunes incluyen la autenticación básica con cabeceras Authorization: Basic base64(usuario:contraseña), tokens de portador (bearer tokens) con Authorization: Bearer <token>, o claves de API en cabeceras como X-Api-Key. Las firmas HMAC también funcionan como método de autenticación.
Rota las credenciales periódicamente y almacénalas de forma segura fuera del código.
// express-middleware.js
export function authenticate(req, res, next) {
  const token = req.get('Authorization')?.replace('Bearer ', '');
  if (token !== process.env.WEBFLOW_WEBHOOK_TOKEN) {
    return res.status(401).end();
  }
  next();
}
Combina la autenticación con la verificación de firmas para obtener una seguridad más sólida. Webflow permite configurar firmas HMAC, lo que obliga a los atacantes a conocer tu secreto para poder falsificar solicitudes.
4. Añade marcas de tiempo (y nonces) para detener ataques de repetición
Las marcas de tiempo reducen la ventana de repetición, pero utiliza nonces o claves de idempotencia para evitar por completo el procesamiento duplicado. Añadir una marca de tiempo UNIX a tu firma te permite rechazar mensajes con una antigüedad superior a unos pocos minutos, lo que generalmente bloquea las repeticiones.
const FIVE_MIN = 5 * 60; // seconds
function isFresh(ts) {
  const diff = Math.abs(Date.now() / 1000 - Number(ts));
  return diff < FIVE_MIN;
}
Para una protección más robusta, implementa nonces como identificadores únicos almacenados en una base de datos rápida. Cuando aparezca un nonce ya visto, descarta la solicitud. Este enfoque también proporciona idempotencia durante los intentos de reintento legítimos.
5. Utiliza el anclaje de certificados o listas de permitidos de IP
El anclaje de certificados y las listas de permitidos de IP protegen los webhooks verificando la identidad del remitente a nivel de conexión. El anclaje de certificados almacena las huellas digitales esperadas y rechaza las conexiones que no coinciden, bloqueando ataques incluso cuando los certificados parecen válidos. Las listas de permitidos de IP filtran el tráfico según direcciones de origen aprobadas, lo que ofrece una implementación más sencilla pero menos fiabilidad con proveedores en la nube que utilizan rangos de IP dinámicos.
Siempre que sea posible, combina la lista de permitidos de IP con la validación de certificados. El anclaje completo de certificados es difícil de escalar y es mejor reservarlo para entornos controlados. Automatiza siempre las actualizaciones de certificados y configura alertas para los fallos de validación a fin de evitar tiempos de inactividad inesperados.
6. Evita enviar datos confidenciales en los webhooks
Minimiza los datos confidenciales en los payloads de los webhooks para evitar filtraciones y reducir los riesgos de seguridad. No incluyas información innecesaria en los mensajes de los webhooks. En lugar de enviar datos personales o de pago directamente, utiliza identificadores mínimos como este:
/
{
  "event": "order.created",
  "orderId": "abc123"
}
Tu backend debería obtener los registros completos mediante llamadas a la API seguras con la autenticación adecuada. Cuando sea necesario incluir algunos datos confidenciales, cífralos antes de firmarlos y descífralos solo después de la verificación. Este enfoque simplifica el cumplimiento de las normativas de privacidad y limita los posibles daños en caso de exposición.
7. Implementa un registro y una supervisión sólidos
Un registro y una supervisión sólidos proporcionan un rastro forense esencial para detectar e investigar ataques a webhooks.
Registra solo los datos necesarios para el análisis de seguridad y evita exponer información confidencial. Almacena el tipo de evento, la IP de origen, la marca de tiempo, el resultado de la validación de la firma y los códigos de estado HTTP, sin incluir tokens sin procesar, secretos ni información de identificación personal (PII).
Implementa un sistema de registro centralizado con inmutabilidad y controles de acceso basados en roles. Configura alertas para anomalías de seguridad, como fallos en la firma, picos en la tasa de solicitudes o tráfico desde ubicaciones inesperadas. Sigue políticas de retención que cumplan con tus requisitos de cumplimiento y elimina automáticamente los registros obsoletos.
Este monitoreo integral permite a tu equipo detectar rápidamente patrones de ataque y fortalecer las defensas antes de que ocurran daños significativos.
8. Usa modelos de suscripción con caducidad y rotación
Los modelos de suscripción con fechas de caducidad minimizan el riesgo al evitar que los endpoints de webhook obsoletos se conviertan en vulnerabilidades de seguridad. Los endpoints de larga duración son blancos fáciles para los atacantes, así que implementa la rotación automática y la renovación forzada.
Cuando un cliente registre un webhook, asígnale un secreto único con una caducidad de 30 días e incluye la fecha de vencimiento en tu respuesta. Exige a los clientes que renueven antes de que caduque y que se autentiquen de nuevo durante la renovación. Genera un nuevo secreto e invalida el anterior durante este proceso. Deshabilita automáticamente los endpoints que no se renueven o que devuelvan respuestas de error de forma constante.
// pseudo-code for rotating a webhook secret
if (Date.now() > subscription.expiresAt) {
  const newSecret = crypto.randomBytes(32).toString('hex');
  db.update(subscription.id, { secret: newSecret, expiresAt: nextMonth() });
}
La API de Webflow admite la gestión programática del ciclo de vida de los webhooks para que puedas automatizar la rotación y la limpieza en tus pipelines de despliegue. Este enfoque reduce continuamente tu superficie de ataque a medida que los secretos cambian y los endpoints inactivos desaparecen, haciendo que las URLs de webhook robadas pierdan su valor rápidamente.
Construcción de una arquitectura de webhook resiliente
Construir una arquitectura de webhook resiliente garantiza que tus medidas de seguridad sigan siendo efectivas incluso durante los ataques, combinando controles defensivos con patrones de entrega tolerantes a fallos. Este enfoque mantiene el procesamiento de eventos de forma fiable durante picos de tráfico o interrupciones.
Comienza con la protección a nivel de red. Webflow Cloud proporciona SSL global y filtrado DDoS en el borde. Añade disyuntores que detecten una alta latencia o errores y eliminen el exceso de carga para evitar fallos en el sistema.
Crea una puerta de enlace de validación que verifique las firmas HMAC y las marcas de tiempo antes de procesar. Envía las cargas útiles verificadas a una cola de mensajes para separar la recepción del procesamiento. Este enfoque permite reintentos y escalado horizontal sin pérdida de datos.
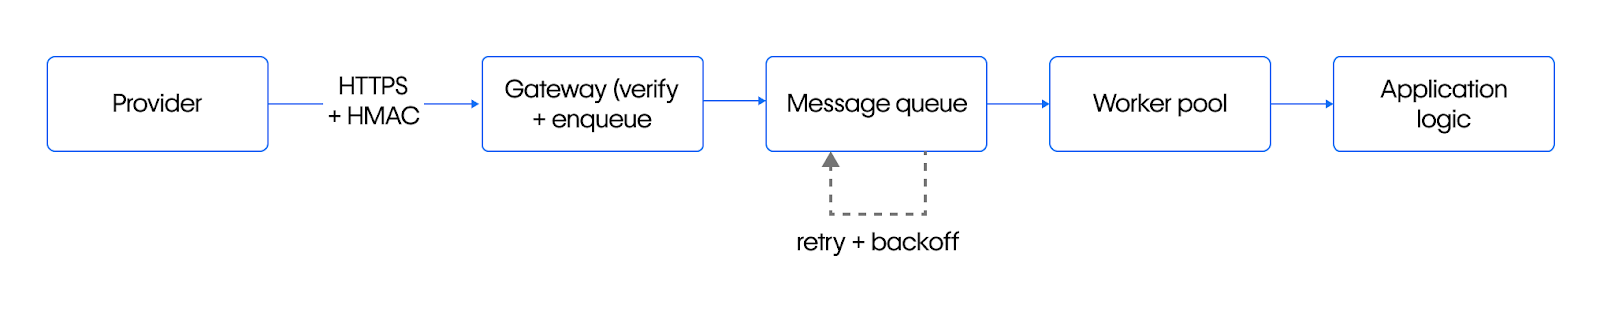
Implementa un retroceso exponencial en los trabajadores comenzando con retrasos cortos y duplicándolos en cada reintento. Usa claves de idempotencia para evitar el procesamiento duplicado del mismo evento.
Configura el monitoreo de métricas clave como la IP de origen, el tipo de evento y los resultados de validación. Configura alertas para patrones inusuales para que puedas reaccionar antes de que los usuarios noten problemas.
Esta combinación de protección en el borde, validación, colas y monitoreo crea un sistema de webhook que permanece operativo incluso durante intentos de ataque.
Puntos clave para desarrolladores
Comienza implementando los fundamentos:
- Firma cada carga útil con HMAC y rechaza cualquier cosa que no supere la verificación. Una firma con secreto compartido evita la suplantación y la manipulación con una sobrecarga mínima, convirtiéndolo en uno de los controles más efectivos que puedes añadir hoy mismo.
- Nunca aceptes tráfico a través de HTTP simple. El cifrado de transporte con TLS evita ataques de intermediario (man-in-the-middle) y mantiene la privacidad de las cargas útiles. El TLS mutuo puede añadir autenticación bidireccional cuando el cumplimiento lo requiera, pero el HTTPS estándar es obligatorio para todos los endpoints públicos.
- Trata la observabilidad como una función de seguridad. Registra metadatos como el tipo de evento, la IP de origen y el resultado de la validación de la firma, pero excluye secretos o campos confidenciales. El monitoreo continuo de validaciones fallidas o tasas de solicitud inusuales ayuda a detectar intentos de repetición y sondas DDoS antes de que escalen.
La seguridad de los webhooks es un ciclo de vida, no una tarea que se termina. Rota los secretos, renueva los certificados y revisa los registros de forma programada; la automatización supera al endurecimiento puntual a largo plazo.
Webflow recomienda implementar controles como HTTPS forzado, autenticación robusta y observabilidad para lograr integraciones seguras y fiables entre su CMS componible o App Platform y servicios externos, aunque estos no son oficialmente obligatorios para todo el tráfico de producción.
Explora la documentación para desarrolladores de Webflow para configurar firmas, forzar HTTPS e integrar eventos de devolución de llamada en tu pila de observabilidad existente. Para profundizar, los recursos anteriores ofrecen ejemplos a nivel de código que puedes adaptar de inmediato.
Preguntas frecuentes sobre la seguridad de los webhooks
¿Con qué frecuencia se deben rotar los secretos?
Trata un secreto compartido como si fuera una contraseña. Cámbialo siguiendo un calendario predecible, al menos cada 90 días, y de inmediato si sospechas de alguna filtración. La mayoría de los proveedores, incluido Webflow, te permiten generar un nuevo secreto y mantener ambos activos durante una breve transición para que las solicitudes entrantes puedan verificarse hasta que todos los emisores actualicen su configuración.
¿Cuál es la diferencia entre las firmas y la autenticación de API?
Una firma (normalmente HMAC) valida el payload. Debes volver a calcular el hash con tu copia del secreto y rechazar la solicitud si no coincide. La autenticación de API mediante claves, tokens OAuth o autenticación básica controla quién puede llamar a tu endpoint.
En otras palabras, la autenticación mantiene a los extraños fuera, mientras que una firma demuestra que el mensaje no ha sido manipulado y que realmente proviene del proveedor.
¿Se pueden usar callbacks para operaciones sensibles como el procesamiento de pagos?
Sí, pero limita los datos que contienen. Los callbacks de webhook funcionan mejor como notificaciones, como "pago realizado" o "reembolso emitido", mientras que los datos sensibles de la tarjeta permanecen dentro de un flujo de API que cumple con PCI. Enviar solo identificadores o tokens en lugar de información personal (PII) reduce el riesgo y te permite conciliar transacciones en tiempo real.
¿Cómo se solucionan los fallos de entrega de forma segura?
Registra metadatos como el tipo de evento, la marca de tiempo, la IP de origen y el resultado de la validación de la firma, mientras ocultas o aplicas hash a los encabezados que contengan secretos. Supervisa fallos repetidos, picos de tráfico o discrepancias en las firmas, y luego reintenta los eventos desde una cola de tareas segura en lugar de reenviarlos manualmente. Combina estos registros con alertas para responder rápidamente sin exponer datos privados.
¿Afectan todas estas medidas de seguridad al rendimiento?
La verificación HMAC añade una sobrecarga insignificante en comparación con la latencia de red. TLS y mTLS introducen milisegundos adicionales en el handshake, pero en la práctica, estos costes son mínimos. La latencia de red supera con creces a la sobrecarga criptográfica, por lo que obtienes una protección sólida con un impacto despreciable, especialmente si pones en cola las solicitudes de callback y las procesas de forma asíncrona, tal como recomienda la arquitectura de Webflow.

Crea sitios web que dan resultados.
Diseña visualmente, publica al instante y escala de forma segura y rápida. Todo con la plataforma de marketing web con IA de Webflow.