









Los registros de auditoría solían ser para satisfacer a los auditores. Ahora sirven para cerrar tratos, exigir responsabilidad a los agentes de IA y reconstruir brechas. El registro de logs ya no es una función administrativa; es una parte fundamental del producto.
Durante mucho tiempo, los logs vivieron en un extraño purgatorio: técnicamente necesarios, rara vez leídos y casi olvidados hasta que algo se rompía.
El patrón típico era así: los equipos de ingeniería configuraban el registro de logs porque se consideraba una buena práctica o porque un auditor lo tenía en su lista de verificación. Los logs se generaban. Iban a algún lugar —un bucket de S3, un sistema SIEM o un archivo plano en un servidor— y luego nadie los miraba. No porque los equipos fueran negligentes, sino porque los logs no estaban hechos para ser leídos. Eran un vertedero: una marca de tiempo, un ID de evento y una cadena de metadatos que requería una paciencia forense real para entender algo.
La única vez que alguien se ponía a investigar era después de un incidente. Y ahí es exactamente cuando descubrías el vacío: "no estamos registrando lo que deberíamos". Para entonces, ya es demasiado tarde. El atacante se ha movido, el alcance del daño no está claro y tu investigación se basa en pruebas incompletas.
Ese mundo ya no existe. La pregunta ahora no es si estás generando logs o no, sino si tus logs realmente pueden decirte algo cuando llega el momento de la verdad.
La presión no vino de un solo lado
El cambio no vino de una sola regulación o de una única brecha. Vino de una presión que se acumuló en varios frentes al mismo tiempo.
Los marcos regulatorios empezaron a exigir pruebas demostrables, no solo afirmaciones. Las normas de divulgación de la SEC cambiaron la forma en que las empresas públicas hablan sobre incidentes de seguridad. La directiva NIS2 (UE 2022/2555) elevó el estándar para la infraestructura crítica en Europa. Los auditores que antes aceptaban una captura de pantalla de una política de logs ahora quieren ver los registros mismos, que sean consultables, tengan marca de tiempo y estén vinculados a eventos específicos.
Al mismo tiempo, los equipos de producto y desarrollo empezaron a hacer preguntas más difíciles sobre las herramientas que utilizaban. La conciencia de seguridad dentro de las organizaciones de ingeniería ha madurado. Los equipos que evalúan nuevos proveedores ahora incluyen ingenieros con mentalidad de seguridad que quieren saber no solo si un producto tiene certificación SOC 2, sino cómo es realmente el registro de seguridad bajo el capó. Las compras empresariales siguieron el mismo patrón. Los cuestionarios de revisión de seguridad se hicieron más largos. Los equipos legales y de cumplimiento empezaron a solicitar muestras de registros de auditoría durante las evaluaciones de proveedores. Un producto que no podía generar un registro de actividad limpio y exportable empezó a perder tratos que habría ganado dos años antes.
Y luego está el atacante potenciado por IA. Los adversarios se mueven más rápido que nunca y atraparlos en tiempo real es cada vez más difícil. Lo que te ofrecen los logs es lo siguiente mejor: un registro de cómo se movieron, qué tocaron y cómo fue el patrón de ataque. Ese registro se convierte en la base para diseñar mejores defensas contra el siguiente. Los agentes de IA ya están aprovisionando recursos, realizando compras, modificando configuraciones de cuentas y eliminando datos dentro de entornos de producción. Gartner proyecta que el 33% de las aplicaciones de software empresarial incluirán IA agente para 2028, frente a menos del 1% en 2024. Para ese mismo año, el 15% de las decisiones laborales cotidianas serán tomadas de forma autónoma por agentes de IA. Cada una de esas acciones autónomas es una posible entrada de registro de auditoría que no existía hace un año. La cuestión del registro de logs ya no trata solo de lo que hicieron los humanos. Ahora incluye lo que hicieron los agentes, quién los autorizó y si la acción estaba dentro del alcance.
Los datos respaldan lo que los equipos de seguridad han estado sintiendo. El Informe de Investigaciones de Brechas de Datos de 2026 de Verizon analizó más de 22,000 brechas confirmadas y descubrió que la explotación de vulnerabilidades representa ahora el 31% de todos los accesos iniciales, superando al abuso de credenciales por primera vez en los 19 años de historia del informe. La participación de terceros en las brechas aumentó un 60% interanual, alcanzando el 48% de todas las brechas. Cuando el acceso inicial se mueve tan rápido y abarca tantas relaciones externas, la infraestructura de logs es lo que determina si puedes reconstruir lo que sucedió después del hecho. Aproximadamente una de cada tres brechas comienza con una vulnerabilidad explotada antes de que la mayoría de los equipos puedan parchearla, y las que se identifican pueden tardar una media de ocho meses. Los logs marcan la diferencia entre un análisis post-mortem y una suposición.
La diferencia entre un log y un registro
No todos los registros son iguales, y esa distinción importa más de lo que la mayoría de los equipos cree hasta que se sientan frente a un auditor o un incidente activo.
El registro superficial captura que algo sucedió. Un registro de auditoría real captura todo el contexto: quién realizó la acción, qué cambió exactamente, cuándo ocurrió, de dónde provino la solicitud y cuál era el estado del sistema antes y después. Esa diferencia entre una notificación de evento y un registro de actividad completo es la diferencia entre un log que confirma que algo ocurrió y un log que realmente puede reconstruir lo que sucedió.
Ese estándar es aún más alto cuando el actor no es humano. En un entorno solo de humanos, los investigadores a veces pueden reconstruir la intención a partir del comportamiento circundante. Con un agente de IA actuando de forma autónoma, ese contexto ambiental no existe. El registro de auditoría es la única fuente de verdad. Un registro de actividad completo en un mundo de agentes significa capturar no solo la acción, sino la identidad del agente, la cadena de autorización que la inició y los límites de alcance que debían restringirla.
SOC 2 hace que esto sea concreto. A través de varios de sus Criterios Comunes, SOC 2 Tipo II requiere evidencia de que el acceso a los sistemas está registrado, que los cambios en los datos y configuraciones se rastrean, y que esos registros son a prueba de manipulaciones y se conservan a lo largo del tiempo. Un log que simplemente registra "usuario inició sesión" no cumple con esto. Un log que captura al usuario, la marca de tiempo, la dirección IP, el ID de sesión y si el método de autenticación fue estándar o elevado, empieza a acercarse a lo necesario.
La prueba práctica es sencilla: si un incidente ocurriera hace seis meses, ¿podrían tus logs reconstruir la secuencia de eventos con la suficiente claridad como para informar a una junta directiva, responder a un regulador o entregárselos a un investigador forense? Si la respuesta es incierta, los logs aún no son operativos.
El registro de seguridad procesable tiene algunos puntos innegociables. Los logs deben ser inmutables para que puedan ser tratados como evidencia. Deben estar estructurados para que puedan ser consultados, no solo leídos. Deben capturar los eventos correctos, lo que significa acciones de usuario, cambios en el sistema, concesiones y revocaciones de acceso, y modificaciones de configuración, no solo eventos de autenticación.
La retención es otra consideración crítica. Para algunas herramientas, 30 días de almacenamiento activo suena razonable, pero dependiendo del caso de uso, seis meses de contexto podrían ser lo que realmente requiere una investigación. No todas las plataformas manejan esto de la misma manera. Algunas ofrecen retención escalonada con archivos de almacenamiento en frío. Otras requieren un ticket de soporte solo para acceder a logs anteriores a la ventana predeterminada. Cuanto más fácil sea recuperar logs históricos, más creíble se vuelve tu herramienta durante incidentes e investigaciones, y mejor será la experiencia para los equipos de seguridad que dependen de ella.
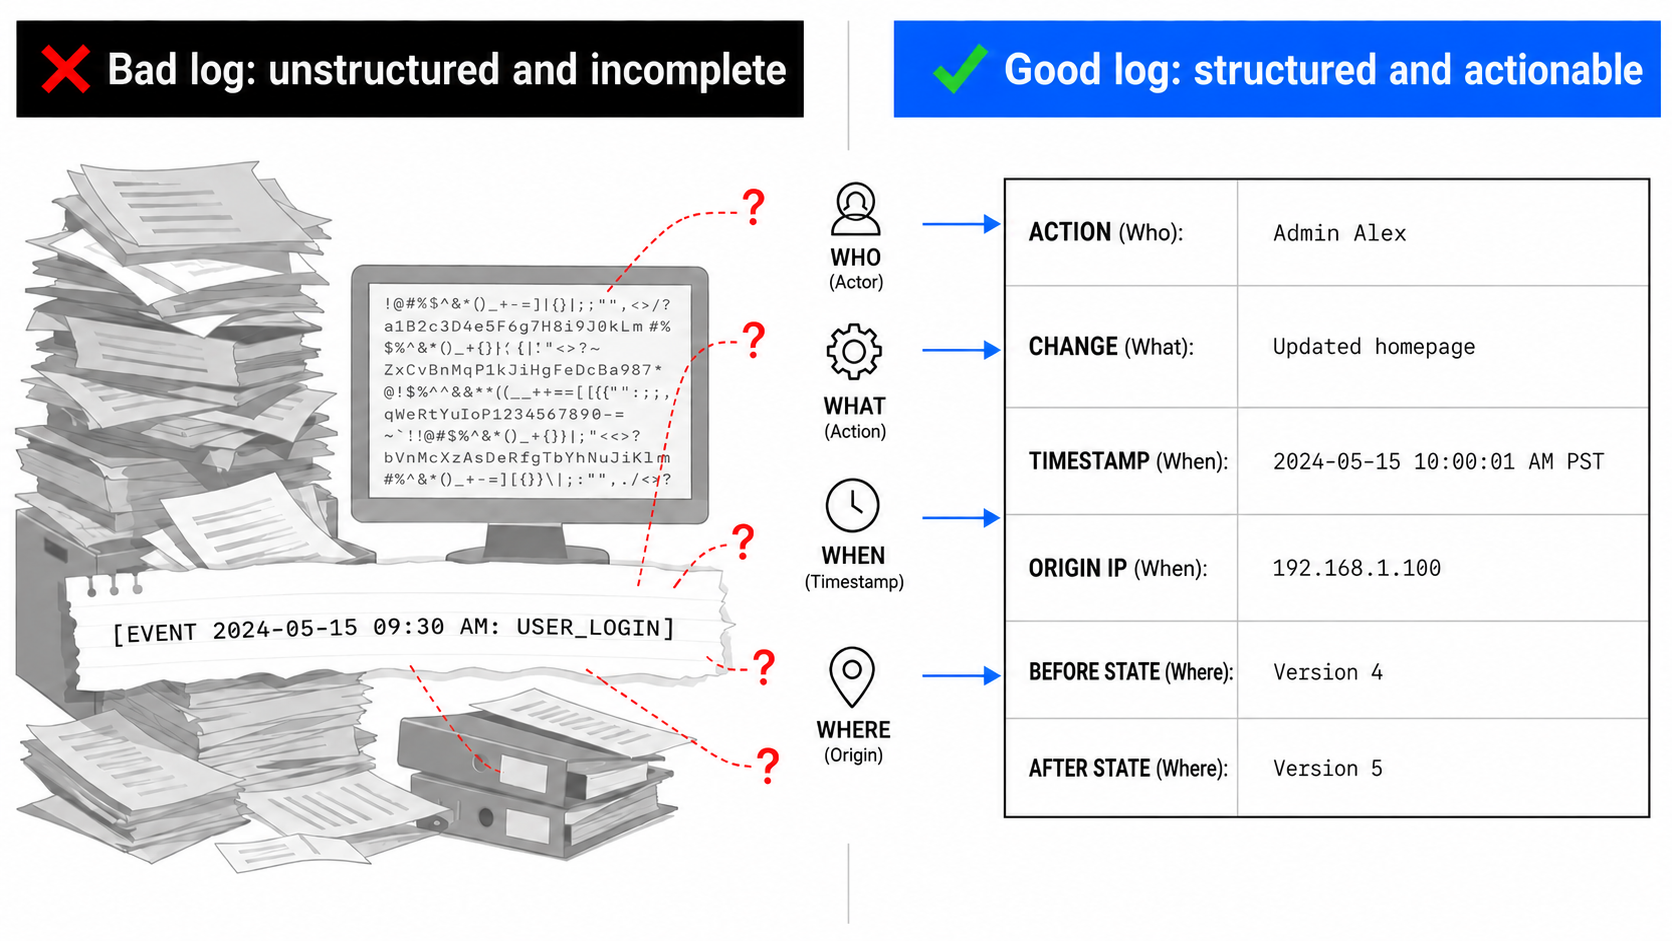
La brecha entre registrar algo y registrar lo correcto es donde la mayoría de los equipos se encuentran cuando más importa.
Tu infraestructura de registro es ahora un activo que genera ingresos
Un registro de auditoría bien instrumentado solía ser un activo interno. Vivía en un SIEM, servía al equipo de seguridad y aparecía durante las auditorías. Ahora está apareciendo en los ciclos de ventas. Los compradores empresariales lo piden durante la adquisición. Los equipos legales lo revisan antes de firmar contratos. Y los centros de confianza que muestran contenido de seguridad limpio y estructurado están siendo indexados por herramientas de adquisición impulsadas por IA que resumen el riesgo del proveedor antes incluso de que intervenga un humano.
Eso coloca a los equipos de seguridad en una posición interesante. El trabajo que han estado haciendo silenciosamente durante años, creando registros fiables, manteniendo registros a prueba de manipulaciones y estructurando eventos de una manera que sea realmente consultable, ahora está directamente conectado a los ingresos. Un comprador que puede ver un registro de auditoría limpio avanza más rápido en la adquisición. Un acuerdo que podría haberse estancado en la etapa de revisión de seguridad se cierra porque la evidencia ya estaba allí, accesible y creíble.
El incidente Storm-0558 en 2023 hizo que esto fuera concreto con las apuestas más altas posibles. Un grupo vinculado a China utilizó una clave de firma de Microsoft robada para falsificar tokens y acceder a buzones de correo pertenecientes a funcionarios del Departamento de Estado y del Departamento de Comercio de EE. UU. Se exfiltraron aproximadamente 60,000 correos electrónicos no clasificados. El Departamento de Estado detectó la intrusión porque había pagado por un nivel superior de registro de auditoría de Microsoft Purview que incluía eventos de acceso al buzón. Otras agencias afectadas en niveles inferiores no tenían esa visibilidad. Tras la presión de CISA y la Junta de Revisión de Seguridad Cibernética de EE. UU., Microsoft puso los registros de auditoría relevantes a disposición de todos los clientes, independientemente del nivel de licencia, en cuestión de meses. La lección se generalizó rápidamente en toda la industria. El registro no es una función premium.
Este es el diferenciador competitivo del que no se habla lo suficiente. Los equipos de ventas no pueden fabricar confianza en una revisión de seguridad. Solo pueden mostrar lo que ya se ha construido. Los equipos de seguridad que instrumentan bien los registros de auditoría están entregando a ventas algo real con lo que trabajar.
La oportunidad tampoco consiste solo en cerrar tratos más rápido. Se trata de mostrarse de manera diferente en un mercado donde la mayoría de los proveedores todavía tratan el registro como una función interna. Los compradores empresariales que ejecutan flujos de trabajo asistidos por IA ya necesitan responder ante sus propias juntas y reguladores cuando algo sale mal. Si un producto en su pila no puede producir un registro limpio de lo que hizo un agente y quién lo autorizó, ese producto se convierte en el eslabón débil de su historia de cumplimiento. Los registros de auditoría transparentes y accesibles señalan madurez. Indican que un equipo ha pensado en la responsabilidad en un mundo donde los actores no siempre son humanos. Y en las ventas empresariales, esa señal viaja.
El registro como producto, no como proceso
Existe una versión de registro de auditoría que vive completamente detrás de escena, y hay una versión que se convierte en parte de tu producto. La brecha entre esas dos es más pequeña de lo que la mayoría de los equipos piensa, y la recompensa por cruzarla es significativa.
El cambio se ve así: en lugar de "tenemos registros y podemos enviártelos si los necesitas", se convierte en "aquí están tus registros, directamente dentro del producto, disponibles siempre que los necesites". Ese cambio de postura es lo que separa un artefacto de cumplimiento de una característica del producto.
En la práctica, esto significa mostrar los registros de actividad del usuario directamente en el panel del producto. Significa dar a los administradores de cuentas una vista de cada acción realizada en su espacio de trabajo, quién hizo un cambio, qué cambió y cuándo sucedió. Significa hacer que esos registros sean exportables, en formatos que el propio equipo de seguridad de un cliente pueda ingerir en su SIEM o entregar a un auditor sin necesidad de abrir primero un ticket de soporte.
El ángulo del soporte está subestimado. Una parte importante de los tickets de "¿qué le pasó a mi cuenta?" desaparece cuando los clientes pueden responder a esa pregunta ellos mismos. Dar a los usuarios visibilidad sobre su propio historial de actividad reduce la fricción, genera confianza y elimina silenciosamente toda una categoría de escaladas de tu cola de soporte.
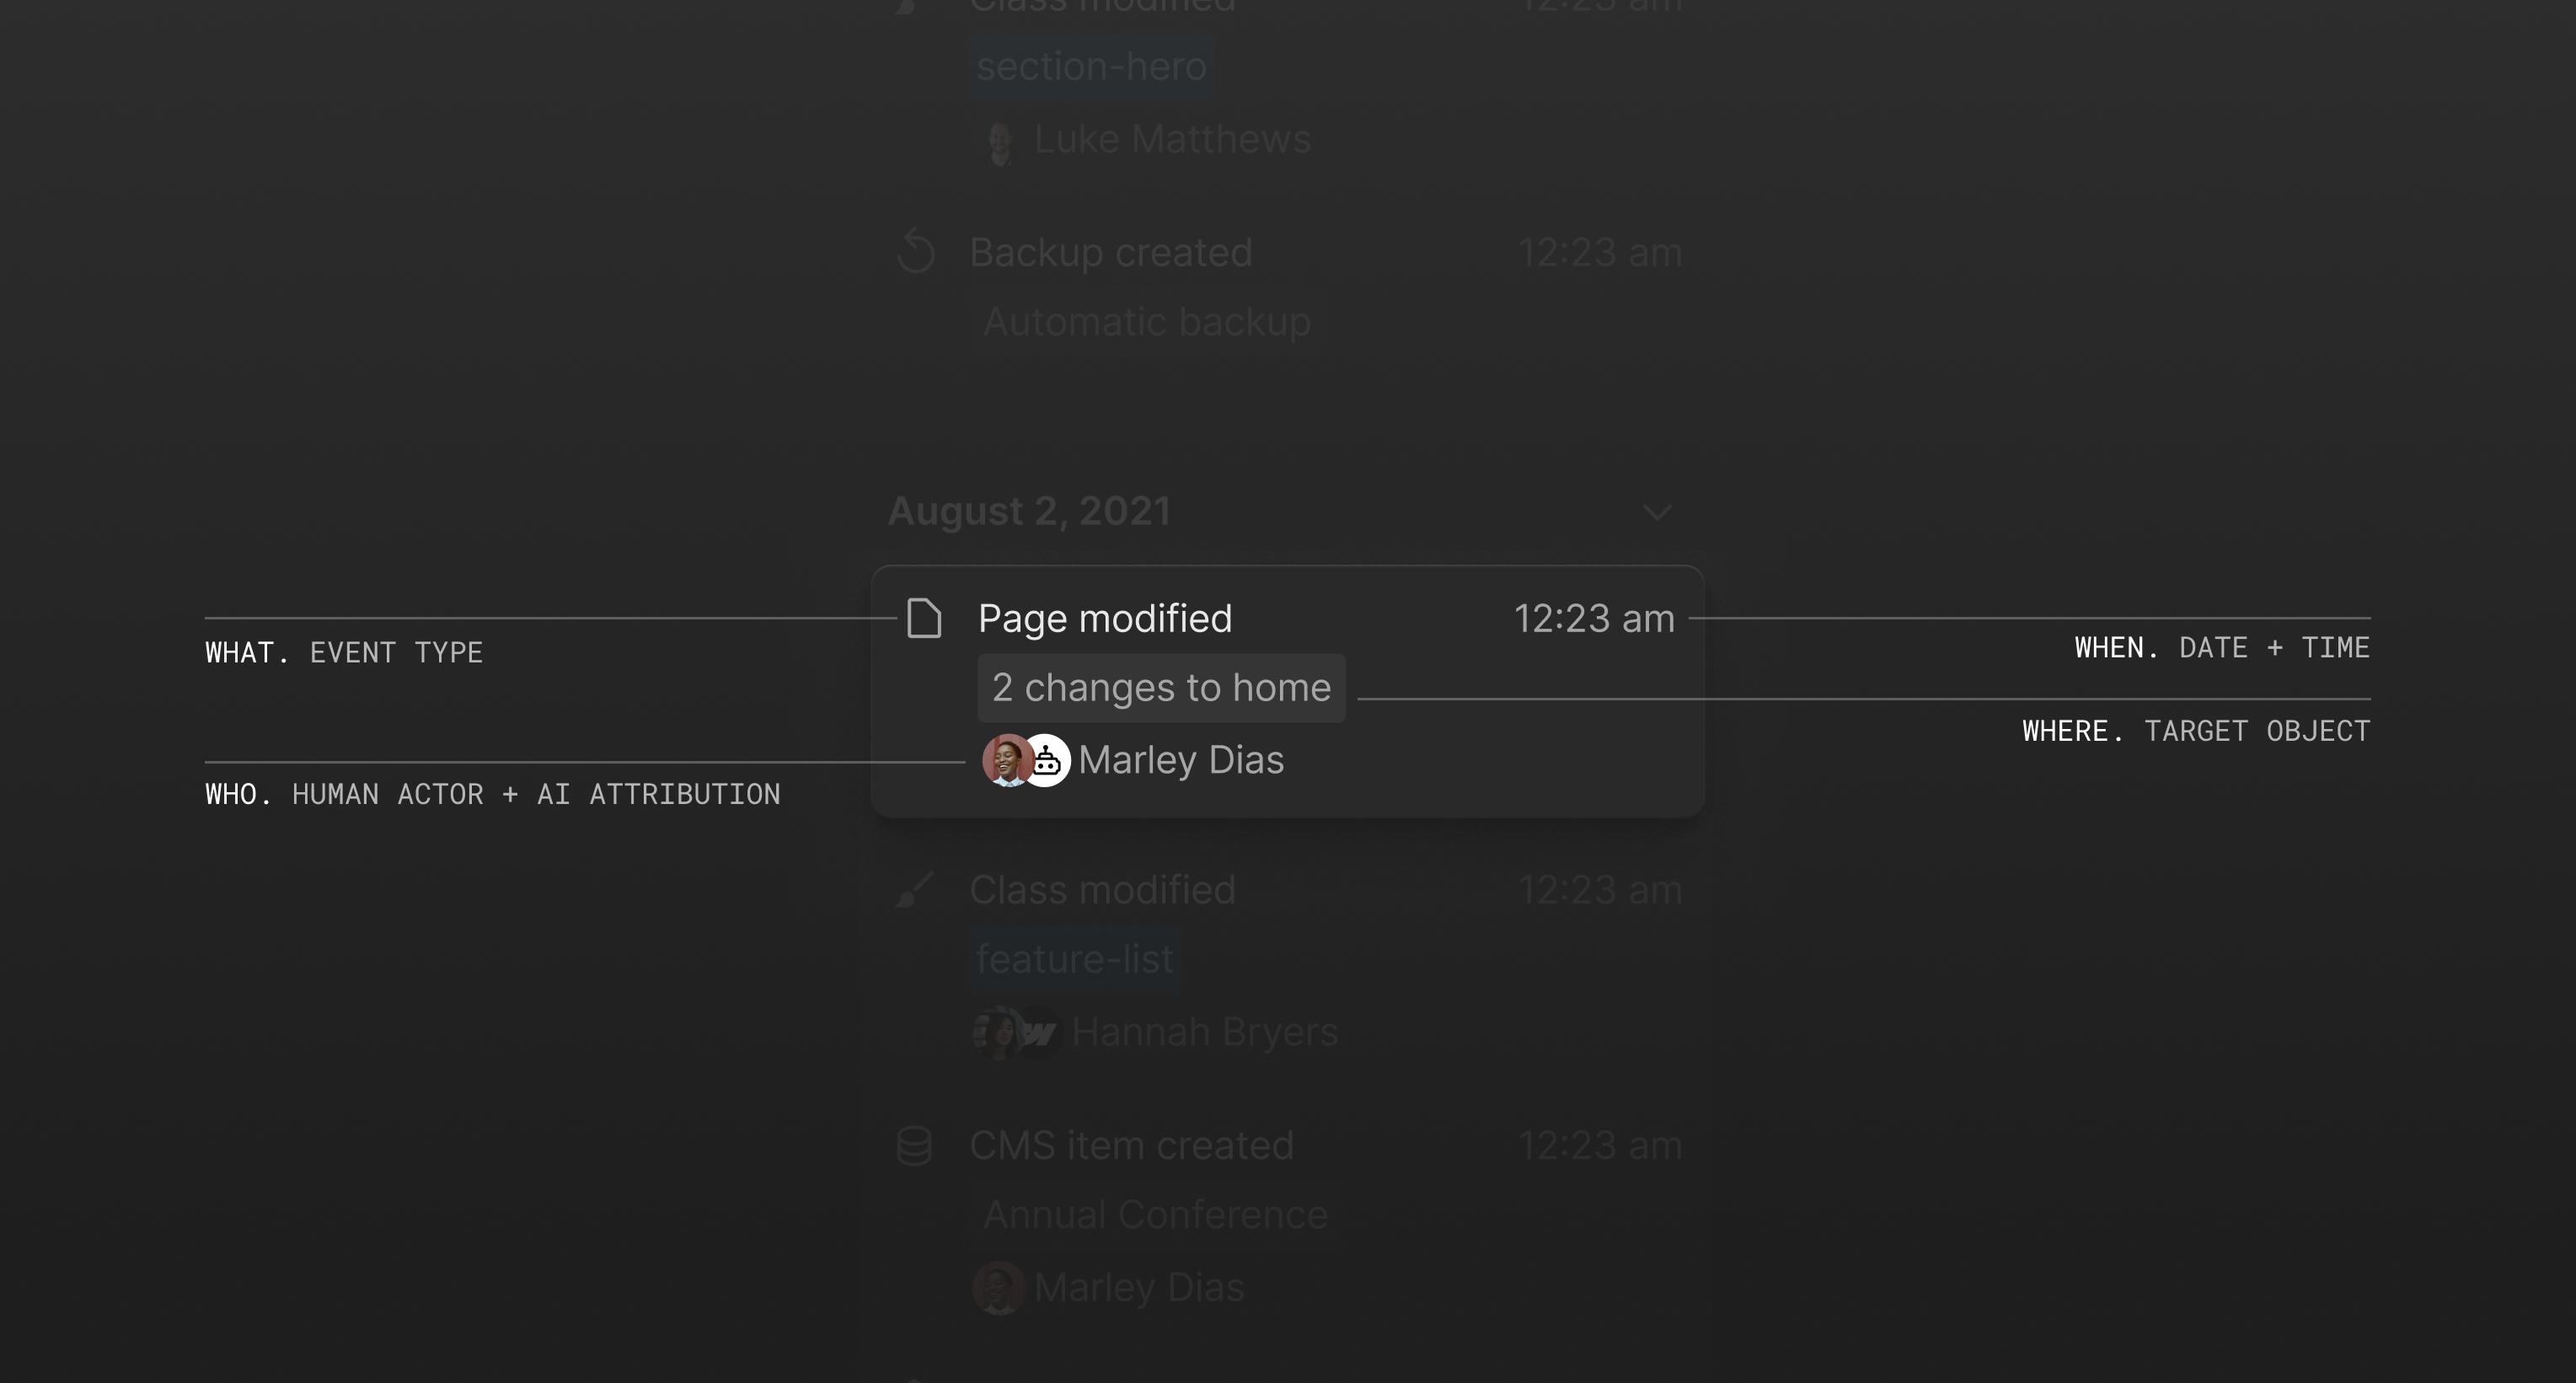
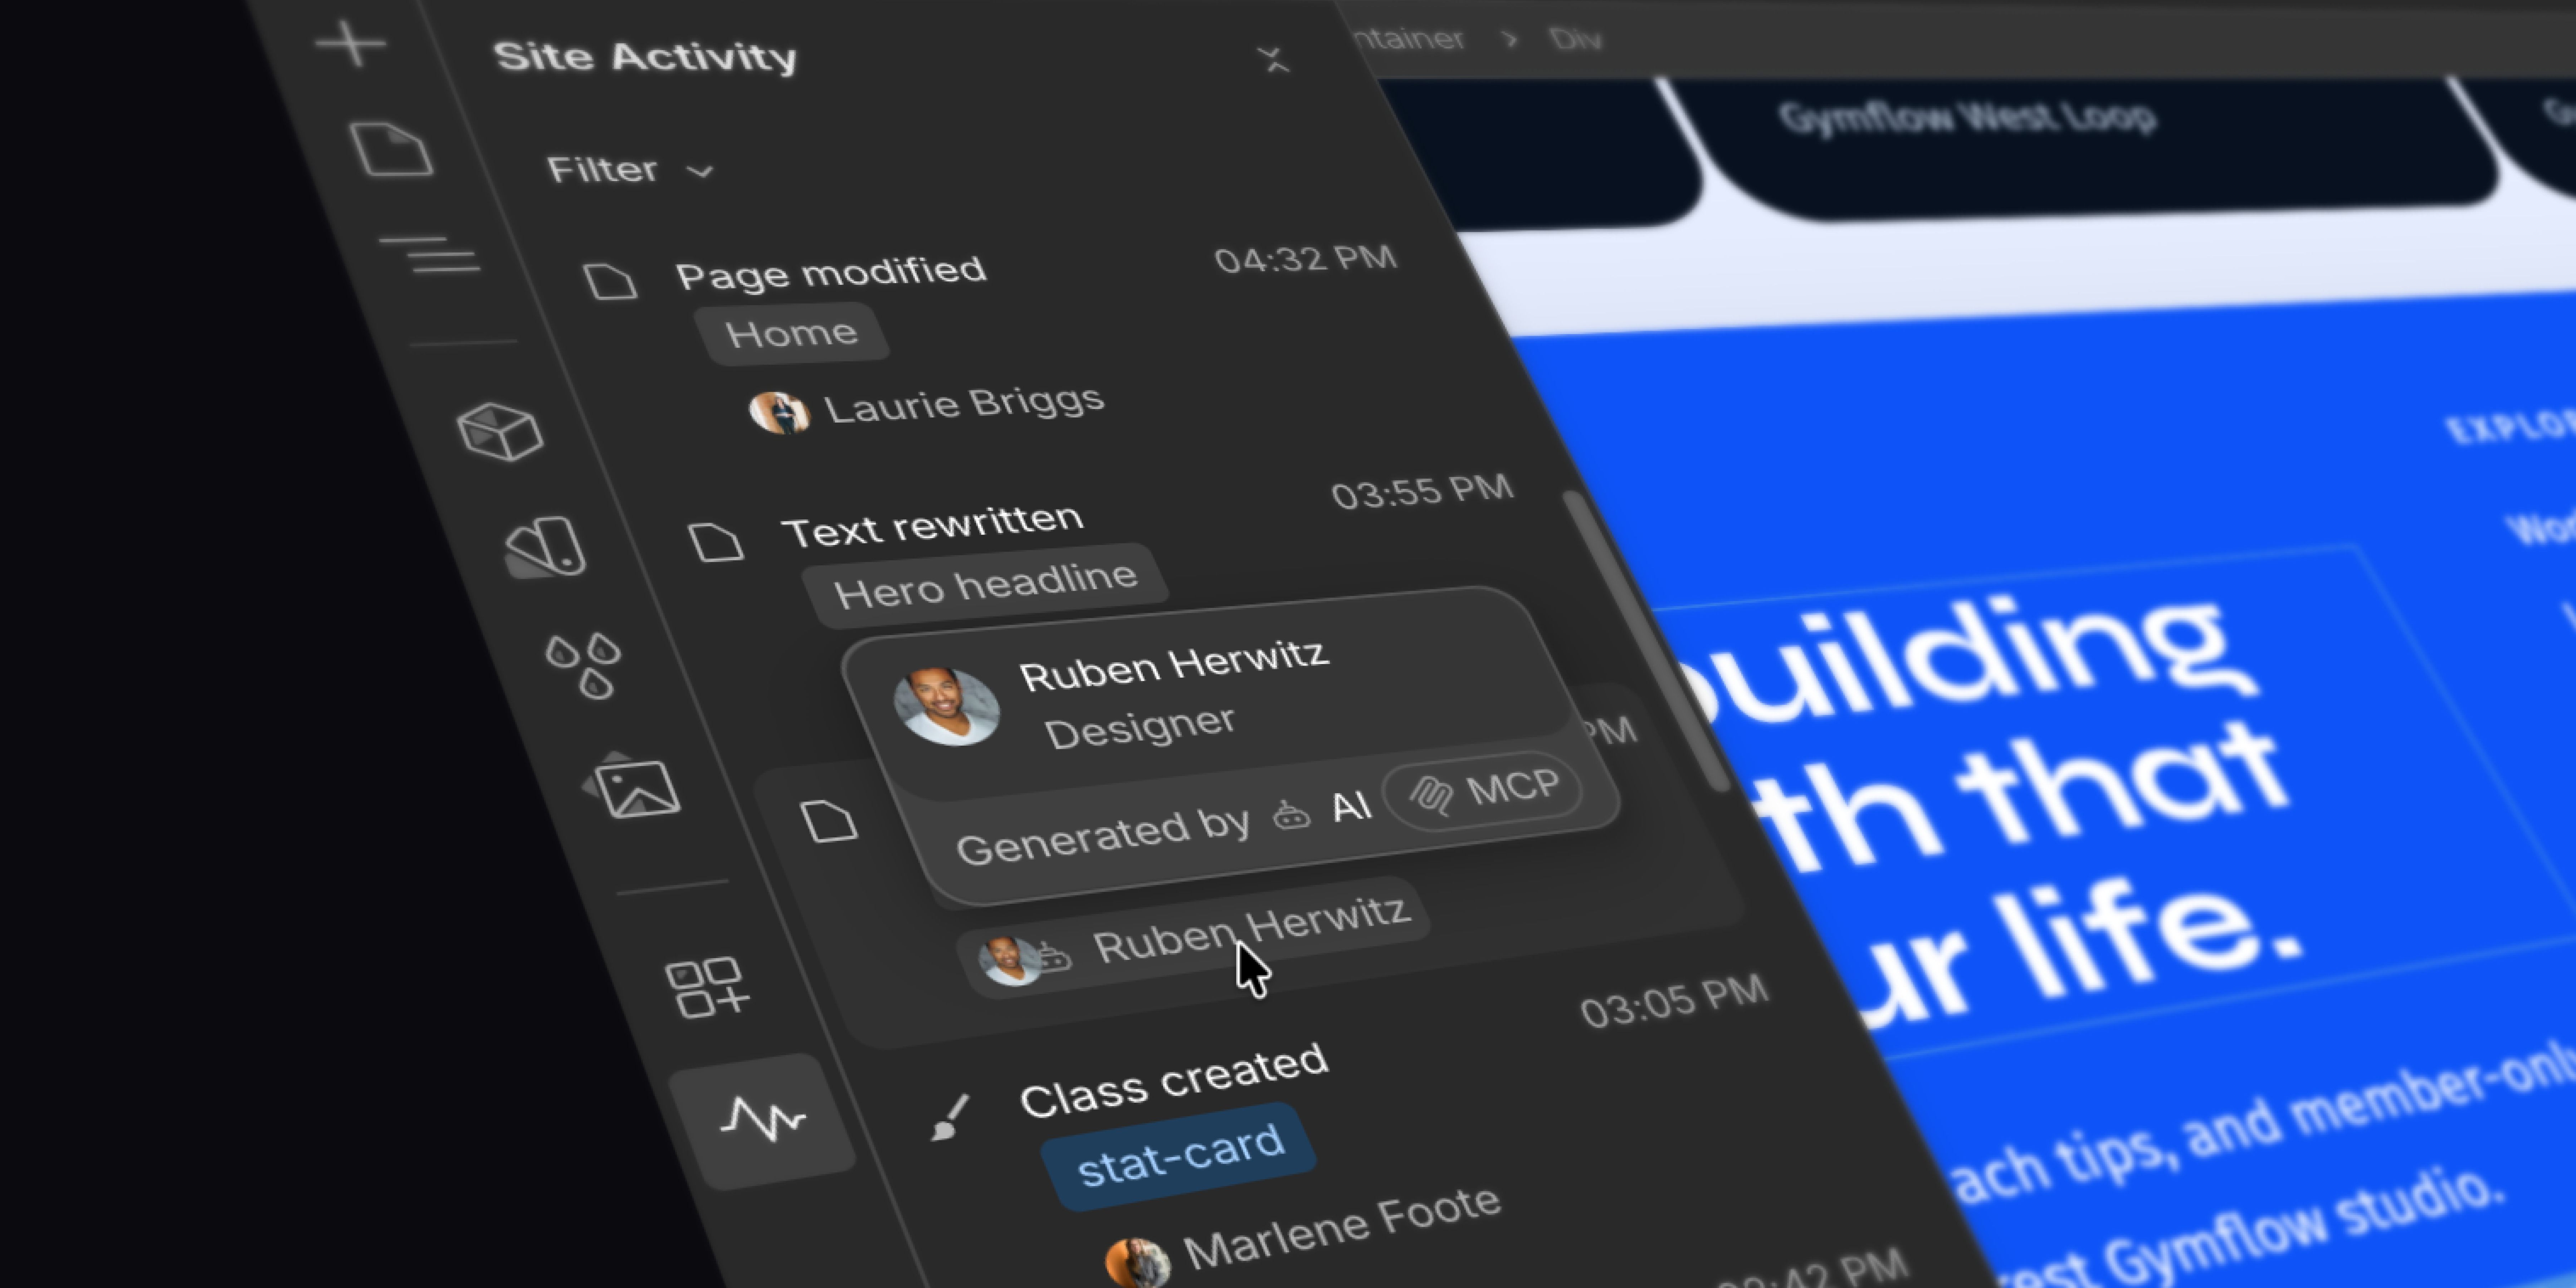
Webflow es un buen ejemplo de esto bien hecho, utilizando un enfoque de registro de dos niveles que trata la visibilidad tanto como una experiencia de usuario como un requisito de seguridad. En el nivel Enterprise, la actividad a nivel de sitio se muestra directamente dentro del Designer a través del registro de actividad del sitio, lo que permite a los equipos solucionar problemas en tiempo real. Cada cambio de clase, edición de componente, actualización de CMS, modificación de código personalizado y evento de publicación se registra con autor, marca de tiempo y rama, y las entradas antiguas nunca se sobrescriben cuando algo cambia posteriormente. Esta visibilidad dentro del producto transforma el registro de auditoría de un impuesto de cumplimiento administrativo en una herramienta colaborativa para la gobernanza del sitio.
Para necesidades de seguridad y cumplimiento de alto riesgo, una API de registro de auditoría del espacio de trabajo separada expone los eventos relevantes para la seguridad granulares que importan para la respuesta a incidentes. Esto incluye inicios de sesión, concesiones de acceso, cambios de permisos y roles, flujos de invitación y cambios en la configuración del espacio de trabajo. Fue diseñado desde el principio para fluir hacia plataformas de registro empresariales, con retención de un año y cifrado AES-256 en reposo. Al bifurcar estas capacidades, Webflow garantiza que el registro sirva al flujo de trabajo diario del desarrollador mientras cumple simultáneamente con las rigurosas demandas de los investigadores de seguridad. Ese es el modelo. El registro deja de ser algo que le sucede a tu producto y comienza a ser un diferenciador competitivo que ofrece tu producto.
Esa arquitectura refleja un problema con el que todo equipo de seguridad está a punto de encontrarse: ¿cómo distingues una acción humana de una asistida por IA dentro del mismo registro de auditoría?
A medida que las funciones de IA se integran en los flujos de trabajo de contenido, generando copias, sugiriendo cambios de diseño, modificando entradas de CMS, el registro de actividad tiene que responder a una pregunta para la que nunca fue construido. ¿Fue esto una persona o fue IA? El registro de actividad del sitio de Webflow ahora muestra la atribución de IA directamente junto a las ediciones humanas. Los usuarios pueden ver no solo qué cambió y cuándo, sino si un humano o un agente de IA inició el cambio. Eso no es una mejora marginal en el registro. Es un cambio estructural en lo que significa la responsabilidad en un producto donde la IA es un actor de primera clase.
La capa de autorización completa la imagen. Saber que un agente de IA realizó una acción solo es útil si también sabes qué permisos hicieron posible esa acción y si esos permisos coincidían con el alcance previsto del agente. Aquí es donde convergen el control de acceso y el registro de auditoría. El registro de auditoría del espacio de trabajo captura cambios de roles y concesiones de permisos. Eso significa que puedes reconstruir no solo lo que sucedió, sino lo que se habilitó. Para los clientes empresariales que ya responden preguntas de juntas y reguladores sobre la gobernanza de la IA, esa cadena completa de evidencia es lo que separa a un proveedor en la pila de una responsabilidad en la pila.
A medida que crece la capa de agentes, este tipo de visibilidad instrumentada, quién actuó, qué se le permitió hacer, si ese actor era humano o IA, es lo que mantiene a un producto en la pila. Esa no es una historia de cumplimiento. Esa es la historia del producto.


















